Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
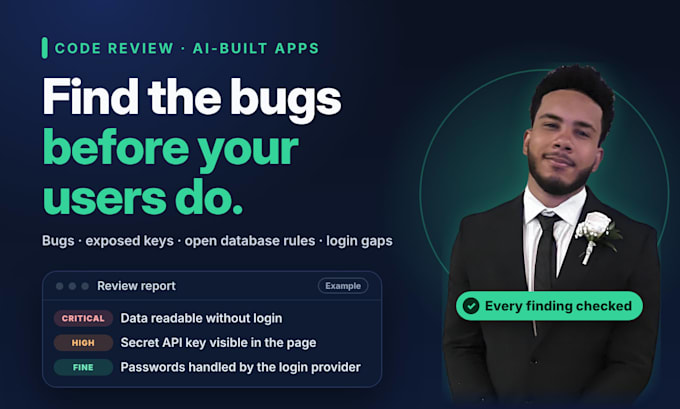
Has construido una app con Lovable, Bolt, Cursor, Replit o Claude Code y funciona, en su mayoría. Antes de que la usen usuarios reales, descubre qué se esconde en el código.
Qué obtienes
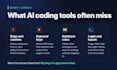
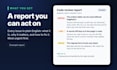
- Una lista clasificada de bugs y código riesgoso, primero los más Urgentes
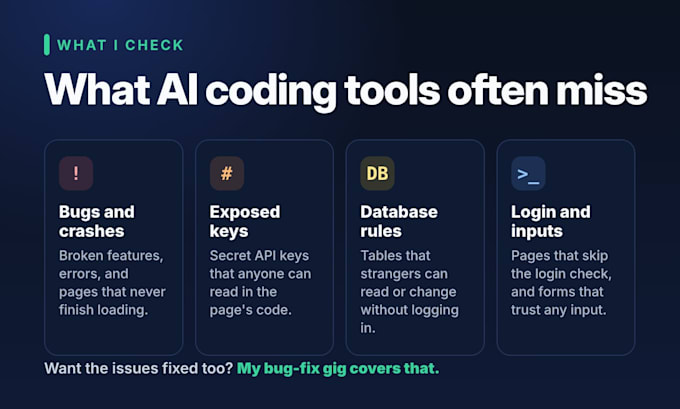
- Revisión de conceptos básicos de seguridad: claves expuestas, comprobaciones de inicio de sesión ausentes, entradas no seguras y reglas de base de datos abiertas como Supabase RLS
- Una nota en lenguaje claro sobre cada fallo: qué es, por qué importa, cómo solucionarlo
- Una lista corta de lo que está bien y se puede dejar como está
Cómo trabajo
Soy estudiante de ingeniería informática y trabajo con Claude Code, un agente de codificación con IA. Leo el código, lo ejecuto donde puedo y reviso cada hallazgo yo mismo antes de que vaya al informe.
Qué necesito de ti
- El código (invitación de GitHub o un archivo zip)
- Qué se supone que debe hacer la app
- Por favor, no contraseñas en vivo ni llaves de pago
Qué no es esto
Esto es una revisión de código, no una auditoría de seguridad certificada ni una prueba de penetración. Si quieres que se solucionen los problemas, mi gig de corrección de bugs cubre eso.
CE student who fixes AI built apps
Idiomas
Traducción automática
Traducción automática
¿Esto es una prueba de penetración o una certificación de seguridad?
No. Leo tu código y lo reviso en busca de bugs comunes y errores de seguridad, luego reporto lo que encuentro. No es una prueba de penetración ni una certificación, y ninguna revisión puede prometer que la app no tenga problemas.
¿También solucionarás los problemas?
Este gig es la revisión y el informe. Si quieres que se solucionen los problemas, compra mi gig de corrección de bugs u ofrece una opción personalizada una vez tengas el informe.
¿Revisas Supabase RLS y claves expuestas?
Sí. Verifico que las tablas no sean legibles por extraños, que los usuarios solo vean sus propias filas y que no haya llaves secretas en el código del frontend donde cualquiera podría encontrarlas.
¿Usas IA para hacer el trabajo?
Sí. Trabajo con Claude Code, un agente de codificación con IA, para leer y probar el código. Verifico cada hallazgo yo mismo antes de que vaya a tu informe. Si quieres una revisión sin IA, dímelo antes de ordenar.
¿Es seguro mi código?
Solo uso tu código para este pedido y elimino mi copia después de la entrega. Claude Code, la herramienta de IA con la que trabajo, lee el código. Envíame solo credenciales de prueba, nunca contraseñas en vivo ni llaves de pago.
¿Debería enviarle un mensaje antes de ordenar?
Sí, si no estás seguro de qué paquete es el adecuado. Dime aproximadamente cuántos archivos tiene la app y qué hace, y te indicaré cuál es el correcto antes de pagar.
¿Cambiarás mi app o base de datos en vivo?
No. Reviso una copia de tu código y uso solo los inicios de sesión de prueba que me des. No modifico tu app en vivo, tus datos ni tus configuraciones. Si quieres que se arreglen los problemas, eso es un pedido separado.
Lovable ya tiene un escaneo de seguridad. ¿Por qué pedir una revisión?
El escaneo de Lovable es un chequeo inicial adecuado, y Lovable dice que no puede prometer que una app sea 100% segura. Leo las reglas que realmente usa tu app y verifico que un usuario no pueda ver los datos de otro usuario, además de revisar las claves en el código del front-end y las funciones no protegidas.