Explorar las categorías
Explora
Fiverr Pro
Español
$
USD

Traducción automática
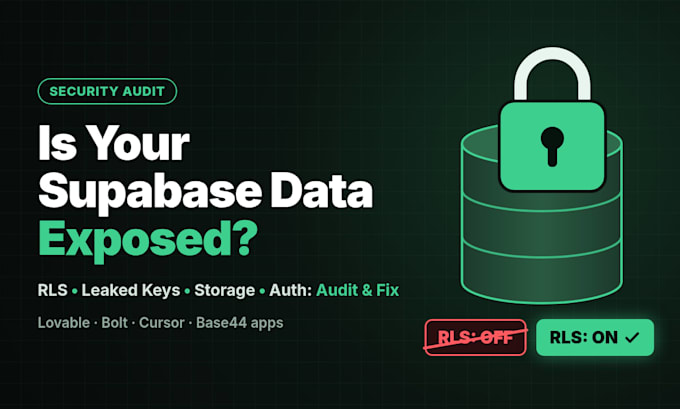
Tu app Lovable, Bolt, Base44 o Cursor puede filtrar datos de usuarios: en 2025, CVE-2025-48757 mostró que 170 de 1,645 proyectos Lovable escaneados tenían tablas Supabase legibles con la clave anon pública. Soy ex administrador de sistemas y ejecuto un backend Supabase + RLS para una app con más de 10k descargas; auditaré cada tabla, política y bucket de almacenamiento, y luego corregiré los huecos.
Obtendrás un informe en lenguaje claro (qué se expuso, qué cambié) y políticas RLS probadas, sin necesidad de reconstrucciones y sin sorpresas.
Las herramientas de IA suelen entregar proyectos de Supabase con RLS desactivado, políticas de "permitir todo", buckets de almacenamiento públicos o una clave service_role colocada en el frontend. Tu app sigue funcionando, pero los datos quedan expuestos a cualquiera.
Soy ex administrador de sistemas y corro Supabase en producción para mi propia app, que tiene alrededor de 5,700 cuentas.
QUÉ REVISO
RLS en cada tabla, además de políticas demasiado amplias
Claves anon/service_role expuestas en el bundle, repositorio o variables de entorno
Buckets de almacenamiento: público vs. privado, políticas de subida/lectura
Autenticación: confirmación de correo, URLs de redirección, registros abiertos
Funciones RPC / funciones de seguridad definidas, funciones en el borde
App Launch and Supabase Security Developer
Idiomas
Traducción automática
Traducción automática
¿Qué acceso necesitas?
Necesito acceso de lectura a tu repo y una invitación de Supabase (rol de Desarrollador) a tu proyecto, preferiblemente una copia de staging o de rama. Por favor, no me compartas tus credenciales personales.
¿Cambiarás mi base de datos de producción?
Solo con tu consentimiento. Escribo las correcciones como migraciones SQL, las pruebo en staging o en una rama primero y te dejo un script de reversión. La opción básica es solo un informe, así que no se cambia nada.
¿Los arreglos romperán mi app?
La RLS apretada puede bloquear consultas que estaban basadas en la apertura de la base de datos. Pruebo los flujos principales (registro, lectura y escritura de tus propios datos, cargas) tras cada corrección y te digo si algún código frontend necesita un pequeño cambio.
¿Mi app está construida con Lovable / Bolt / Base44. ¿Aún puedes ayudar?
Sí. Esas apps suelen ejecutarse sobre Supabase, así que trabajo a nivel de base de datos y políticas. Si tu plataforma se sincroniza con GitHub, también escanearé el código en busca de claves filtradas.
¿Es esto una prueba de penetración completa?
No. Se trata de una auditoría enfocada de configuración de Supabase (RLS, claves, almacenamiento, autenticación, funciones), no de un pentest certificado ni de un certificado de cumplimiento. Está dirigida a los problemas que con mayor frecuencia exponen datos en apps creadas con IA.
