Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Transformando procesos empresariales desordenados en herramientas internas limpias
El NCSC ha avisado que cualquier organización que ejecute PHP podría verse afectada por CVE-2026-109618 y CVE-2026-109619, y recomienda empezar por sistemas expuestos a internet. Este gig identifica tu PHP público.
Lo que hago:
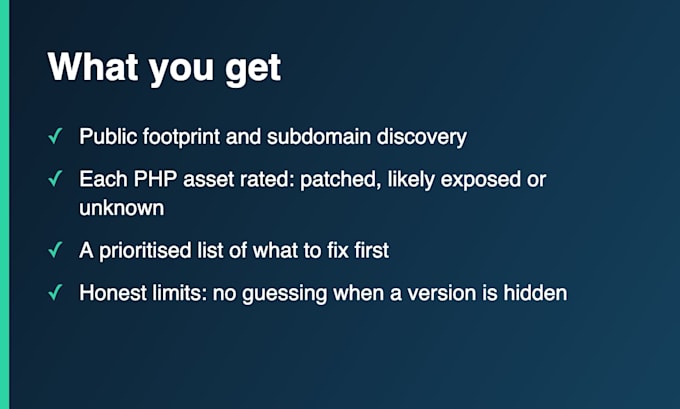
- Descubro tu huella pública a partir de los dominios que me das, incluyendo entornos de prueba olvidados y antiguos sitios de marketing
- Identifico qué activos ejecutan PHP y, cuando es visible, qué versión y configuración de servidor web
- Compare contra las versiones parchadas
- Califico cada activo: parcheado confirmado, expuesto probablemente o desconocido
- Entrego una lista clara en lenguaje sencillo, priorizada de qué arreglar primero
Este es un escaneo no intrusivo. Solo verifico versiones y configuración. No intento explotar la vulnerabilidad y no derribaré tu sitio.
Un límite honesto: muchos servidores esconden su versión de PHP, y las distribuciones de Linux suelen parchear sin cambiar el número de versión. Algunos resultados serán “desconocidos” o “confirmar en el servidor”, y lo diré así en lugar de adivinar. Mi inventario interno da respuestas definitivas.
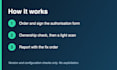
Antes de empezar necesito un formulario de autorización firmado y prueba de que controlas los dominios. Esto nos protege a ambos. Enviaré el formulario después de que hagas el pedido. Solo pruebo lo que posees o controlas.
Servidor:
Apache HTTP
•
Servidor privado virtual
•
Nginx
Sistema operativo:
Linux
•
Unix
Traducción automática
¿El escaneo dejará mi sitio fuera de servicio?
Está diseñado para no hacerlo. Envío solicitudes ligeras en una ventana que acordemos y nunca intento activar la vulnerabilidad.
¿Puedes escanear sitios alojados por otra persona?
Solo las partes que tú controlas. Lo de la infraestructura de tu hosting requiere permiso del propio hosting, así que las marco como “consultar al proveedor”.
¿Pruebas si la falla puede ser explotada?
No, a propósito. Activarla podría hacer que se caiga un servidor en vivo. Solo verifico versiones y configuración.
¿Por qué algunos resultados dicen "desconocido"?
Los servidores suelen ocultar su versión de PHP, y las distribuciones de Linux vuelven a parchear sin cambiarla. Informo eso con honestidad en lugar de adivinar.
¿Necesitas contraseñas o acceso de administrador?
No. El escaneo externo solo necesita tus dominios, cualquier rango de IP y un formulario de autorización firmado.
¿Arreglas lo que encuentras?
No en este gig. Mi gig de "actualizar PHP" cubre el parcheo, y puedes pedirlo por separado.