Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Probablemente tus manifiestos estén bien. Lo que generalmente no se configura son los tres controles que nadie ha abordado: ninguna política de red por defecto-deny, RBAC más amplio de lo que parece y secretos que llegan como variables de entorno en texto plano.
Reviso manifiestos de Kubernetes y charts de Helm para ese tipo de brechas, y luego te entrego el YAML que las cierra.
Lo que verifico:
- Cobertura de NetworkPolicy, deny por defecto, reglas de egress
- Wildcards en RBAC, enlaces de cluster-admin, tokens de cuentas de servicio montados automáticamente
- Contexto de seguridad del pod: privilegiado, hostPath, hostNetwork, capacidades, runAsNonRoot, sistema de archivos de solo lectura
- Límites de recursos y manejo de secretos
- Proveniencia de la imagen: digests fijados vs etiquetas flotantes
- Control de admisión, ingreso y TLS
Lo que obtienes:
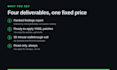
- Un informe de hallazgos clasificados, ordenados por explotabilidad real, no por severidad del escáner
- Parches YAML listos para aplicar
- Una llamada de 30 minutos para revisar los hallazgos
No necesito acceso a tu cluster. Los manifiestos son suficientes. Solo lectura siempre: te envío los parches, tú los aplicas.
He fusionado cinco pull requests en los charts de Helm de Kubescape, incluyendo claves que sus plantillas leen y que values.yaml nunca declaró.
Proveedor de la nube:
Google Cloud Platform
Experiencia:
Configuración
•
Otros
Traducción automática
¿Necesitas acceso a mi cluster de Kubernetes?
No. En casi todos los casos, los manifiestos, el chart de Helm o el YAML renderizado son suficientes. Si quieres una lectura en vivo, un kubeconfig de solo lectura temporal para parte de la revisión está bien, pero nunca es obligatorio y no solicitaré acceso de escritura.
¿Es esto una prueba de penetración?
No. Es una revisión de configuración. No intento explotar nada, ni pruebo tu aplicación. Si necesitas una prueba de penetración, contrata a un pen tester. Esto es la capa debajo de eso.
¿Qué exactamente recibo?
Un informe de hallazgos clasificados donde cada hallazgo indica qué está mal, por qué importa y en qué archivo y línea se encuentra. Además, el YAML que lo corrige, listo para aplicar. Y una llamada de 30 minutos sobre Standard y superior.
¿Y si no encuentro nada?
Entonces, igual recibes el informe, que lista lo que se revisó y verificó, además de cualquier riesgo residual que valga la pena aceptar conscientemente. No encontrar hallazgos es un resultado real, no una conversación de reembolso, y conservas la evidencia documentada de cualquier forma.
¿Cambiarás algo en mi cluster?
Nunca. Soy solo lectura por defecto y no aplico cambios en tu infraestructura, archivo de estado o cuenta en la nube. Recibes los parches y decides qué se implementa.
¿Qué herramientas usas realmente?
Checkov y Trivy para la revisión mecánica, Gitleaks para secretos, Conftest para políticas, Kubescape para la postura de Kubernetes, y luego una revisión manual de los manifiestos, que es donde surgen los hallazgos interesantes. La salida del escáner por sí sola no es una revisión.
¿Soportas EKS y AKS, o solo GKE?
La capa de manifiestos es la misma en todas partes, así que EKS y AKS están bien para esta revisión. Mi experiencia más profunda y mi certificación son GCP, y te diré honestamente si tu pregunta está fuera de lo que puedo respaldar.
¿En qué se diferencia esto de ejecutar un escáner yo mismo?
Un escáner te dice cómo se ve la salida renderizada. No puede decirte que un control de seguridad nunca fue declarado, que es la falla que sigo encontrando: la plantilla lee una clave, el README la documenta y values.yaml nunca la declara, por lo que nadie puede configurarla y helm show values la oculta.
¿Puedes firmar un NDA?
Sí. Envía el tuyo, o pregunta y usaré un NDA mutuo estándar. Mantengo tus manifiestos fuera de cualquier estudio de caso público, y no te nombraré en ningún lugar sin permiso por escrito.
¿Por qué debería confiar en un vendedor nuevo?
Revisa el trabajo en lugar de las reseñas. Las contribuciones en los charts de Helm de Kubescape son públicas y enlazables. Si el informe de hallazgos no vale lo que cuesta, dilo y lo arreglaré.


