Construiré una infraestructura segura de azure con terraform modular
CI/CD, Infraestructura como código y despliegues en la nube
Acerca de este Servicio
Infraestructura que puedes reconstruir, revisar y cambiar de forma segura: módulos de Terraform limpios, desarrollo y producción separados, y seguridad incorporada desde el inicio.
Qué obtendrás:
- Terraform modular y documentado con estado remoto en Azure Storage
- - Red: red virtual, subredes y reglas de seguridad
- - Cómputo y apps: AKS, App Service, VMs o Container Apps
- - Registro de contenedores (ACR) y monitoreo con Log Analytics
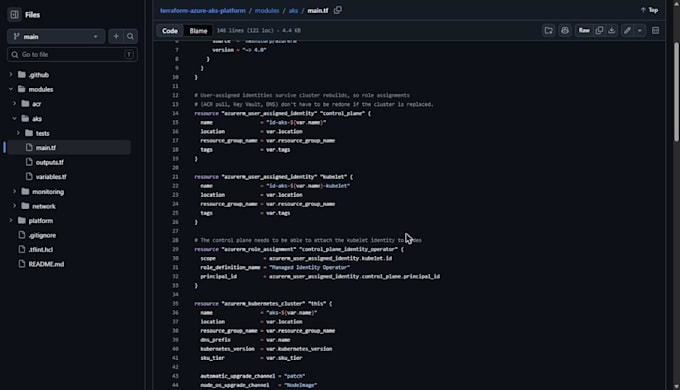
- - Valores de seguridad predeterminados: identidades gestionadas, RBAC de Entra ID, acceso con privilegios mínimos, puntos finales de API restringidos
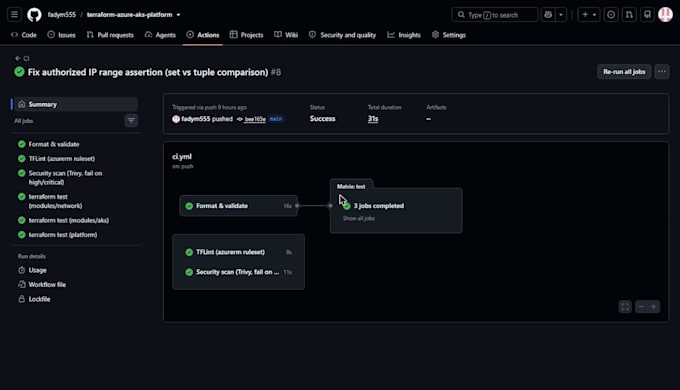
- - Validación, linting, escaneo de seguridad y pruebas de Terraform en una tubería CI (Premium)
- - Una salida del plan para que revises antes de que cualquier cosa toque tu suscripción
Cómo funciona:
- Me dices qué construir, la región y las reglas de nomenclatura
- 2. Escribo y pruebo el código, y luego comparto la salida del plan
- 3. Después de tu aprobación lo aplico o entrego el código para que tu equipo lo ejecute
También hay trabajo en AWS, solo escríbeme.
La galería muestra la verdadera tubería CI para una plataforma AKS que construí, con formateo, lint, escaneo de seguridad y pruebas que pasan todas.
No estás seguro de qué paquete te conviene? Envíame un mensaje primero y te recomendaré uno.
Otros servicios de Ingeniería de DevOps que ofrezco
FAQ
Traducción automática
¿Necesitas acceso a mi suscripción de Azure?
No necesariamente. Puedo escribir y probar el código y entregarlo para que tu equipo lo aplique. Si quieres que lo implemente, basta con un rol asignado en un grupo de recursos o suscripción.