Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Seguridad del servidor
Una breve cronología de eventos clave (Premium)
Por favor elimina cualquier secreto antes de enviar. Nunca pido acceso al servidor y nunca me pongo en contacto con las IPs de tus logs.
No tienes claro qué paquete encaja? Envíame un mensaje primero. Una lista de IPs fuente sospechosas y nombres de usuario (IOCs)
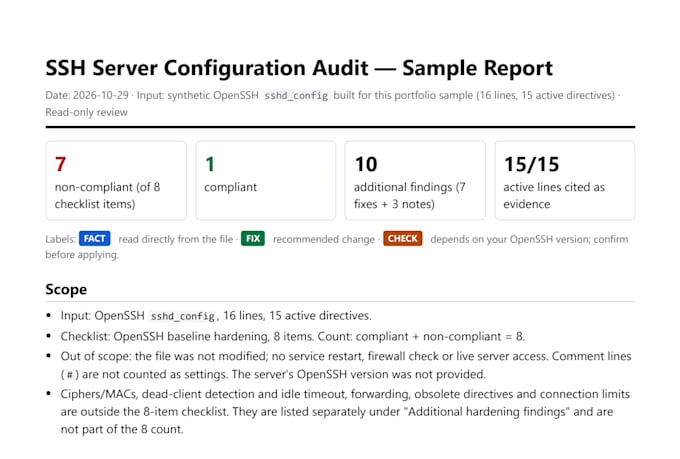
Un informe con hallazgos clasificados por severidad, cada uno respaldado por evidencia de logs
Análisis asistido por IA, verificado por mí antes de la entrega
Recibes:
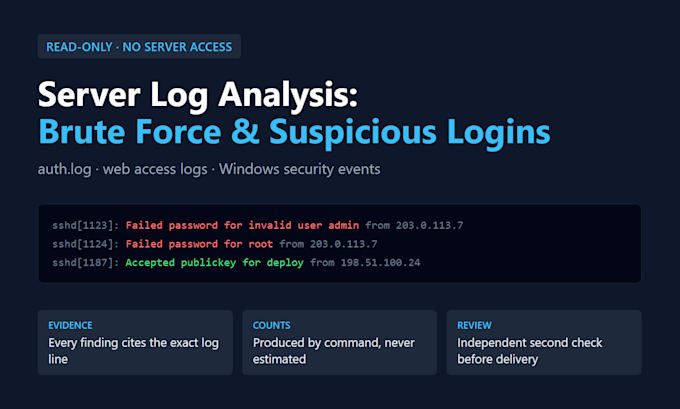
Cada informe pasa por un segundo revisión independiente antes de la entrega
Todas las cuentas se generan por comando, nunca se estiman
Caboran cada hallazgo cita la línea exacta del log y su número
Escalada de privilegios (sudo) y actividad fuera de hora
Qué lo hace diferente:
Usuarios inválidos o inesperados intentando iniciar sesión
Fallas de inicio de sesión seguidas de uno exitoso (posible intrusión)
Intentos de fuerza bruta y las fuentes detrás de ellos
¿Ves intentos de inicio de sesión extraños o solo quieres saber si tu servidor está siendo atacado?
Reviso tus archivos de logs del servidor SOLO LECTURA (SSH/auth.log, logs de acceso del servidor web, o eventos de seguridad exportados de Windows) y entrego un informe claro de lo que muestran realmente los logs. Nada está instalado, escaneado o conectado: envías el archivo de log y yo devuelvo los hallazgos.
Qué busco:

Sistema operativo:
Windows
•
Linux
•
Unix
Traducción automática
¿Necesitas acceso a mi servidor?
No. Solo leo los archivos de log que envías. No hago login, no escaneo, no me conecto a ninguna IP.
¿Bloquearás a los atacantes por mí?
No, este servicio es solo de análisis. Obtendrás las IPs/nombres de usuario sospechosos y recomendaciones claras; tú aplicas los bloqueos cuando estés listo.
¿Esto lo hace la IA?
El análisis es asistido por IA. Cada hallazgo debe apuntar a una línea real en tu log, todas las cuentas se generan por comando, un segundo paso de revisión independiente verifica el informe y yo lo corrijo antes de la entrega.
¿Puedes decir con certeza si una IP es un hacker?
Informe lo que muestran los logs (p. ej., cientos de intentos fallidos desde una IP). No etiquetes una IP como 'maliciosa' sin una fuente; cualquier cosa incierta se marca como tal.
¿Qué pasa con mis archivos?
Se almacenan de forma privada, se usan solo para tu pedido y se eliminan a petición tras la entrega.
¿Soportas servidores Windows?
Sí, también puedo exportar eventos de seguridad de Windows. Envíame un mensaje primero para decirte qué eventos exportar.