Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr

Traducción automática
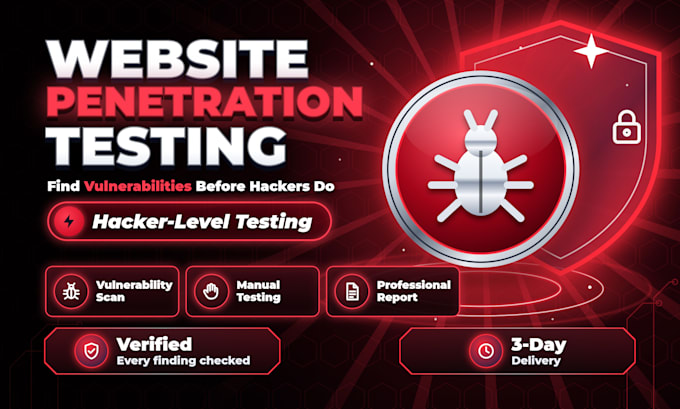
Realizaré pruebas de penetración de sitios web y evaluación de vulnerabilidades en tu aplicación web y te enviaré un informe en PDF claro para que tu desarrollador pueda actuar el mismo día.
Qué pruebo (manual + automático):
- OWASP Top 10: inyección SQL, XSS, CSRF, SSRF, control de acceso roto (IDOR)
- Inicio de sesión, sesiones, restablecimiento de contraseñas y roles de usuario
- encabezados de seguridad, SSL/TLS, archivos expuestos y paneles de administración
- endpoints de API y fallos de lógica de negocio
Lo que obtienes:
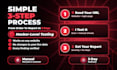
- Informe de pruebas de penetración con cada hallazgo verificado manualmente (sin falsos positivos)
- severidad y puntuación CVSS, capturas de prueba y soluciones paso a paso
- Una retest gratuita en Standard y Premium, para que puedas verificar que las correcciones realmente funcionan
Por qué este pentest es diferente: la mayoría de los informes VAPT son salidas de escáner. El mío explica cada problema en lenguaje claro, muestra cómo lo explotaría un atacante y entrega a tu desarrollador la corrección exacta.
Solo pruebo sitios web que posees o para los que tienes permiso para probar. No hackeo redes sociales, correo electrónico ni ninguna cuenta.
Envíame tu URL y tu stack tecnológico antes de ordenar si no estás seguro de qué paquete de pruebas de penetración encaja.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Penetration Tester, VAPT, Web App and Vibe Coded App Security
Idiomas
Traducción automática
Traducción automática
1. ¿Esto es una prueba de penetración real o solo un escaneo?
Ambas. Un escáner identifica candidatos, luego verifico cada hallazgo manualmente e intento explotarlo con seguridad. Si no puedo probar algo, no entra en el informe, así no hay falsos positivos.
2. ¿La prueba dañará mi sitio en vivo?
No se realizan pruebas destructivas. Evito denegación de servicio, envíos masivos de correo y eliminación de datos. Si tienes una copia de staging, puedo probar allí en lugar de producción.
3. ¿Qué necesitas de mí para empezar?
Tu URL del sitio, confirmación escrita de que eres dueño o que tienes permiso para probarla, y dos inicios de sesión de prueba si quieres que se prueben roles de usuario. Dime la stack tecnológica si la conoces.
4. ¿Qué hay en el informe?
Un resumen para gerentes, luego cada hallazgo con severidad, puntuación CVSS, URL afectada, capturas de prueba, explicación del riesgo y soluciones paso a paso. Entregado en PDF.
5. ¿Qué incluye la retesteo gratuita?
Después de que tu desarrollador corrija los problemas, pruebo de nuevo los mismos hallazgos y envío un informe breve de retesteo que muestra qué está corregido y qué sigue abierto.
6. ¿También puedes arreglar las vulnerabilidades?
El informe incluye correcciones exactas para tu desarrollador. Si quieres que aplique las correcciones en tu código, envíame acceso y te enviaré una oferta personalizada.
7. ¿Hackearás una cuenta de Instagram, Facebook o correo?
No. Solo hago pruebas de seguridad autorizadas de sistemas que posees. Las solicitudes para acceder a las cuentas de otras personas serán rechazadas e reportadas.