Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero de IA de producción Agentic IA AWS Azure GCP
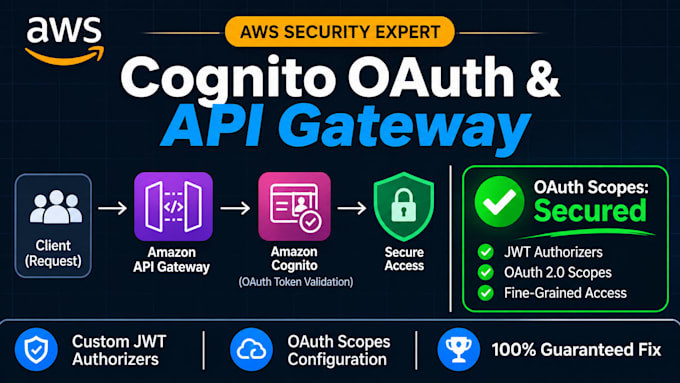
Los scopes de OAuth de Amazon Cognito y la autorización de API Gateway configurados correctamente. Deja de luchar con errores de token no autorizado, encabezados bearer que fallan o el enrutamiento de endpoints inseguro que arruinan el deployment de tu backend en la nube. Te garantizo una solución permanente y profesional a tus obstáculos de control de acceso, asegurando una seguridad de la aplicación a prueba de fallos.
¿Son problemas de configuración de los authorizers JWT, claims de permisos faltantes o scopes personalizados rotos exponiendo tus microservicios a vulnerabilidades de seguridad? Construir arquitecturas de autenticación en la nube robustas requiere ingeniería especializada, y los fallos de configuración repetidos retrasan los lanzamientos de productos. Elimino cada obstáculo técnico implementando políticas de seguridad limpias y adaptadas a AWS.
Lo que te garantizo arreglar y construir por ti: Integrar servidores de recursos de Amazon Cognito con scopes OAuth precisos para asegurar tus rutas de backend Establecer robustos authorizers personalizados de API Gateway que validen tokens bearer y roles de usuario sin problemas Configurar políticas IAM de mínimo privilegio y cabeceras CORS para evitar solicitudes entre orígenes no autorizadas Proporcionar verificación de pruebas de extremo a extremo junto con documentación clara para tu equipo de ingeniería
Proveedor de la nube:
Amazon Web Services
Marcos:
Terraform
•
Pulumi
•
Ansible
•
Cocinero
•
Títeres
Traducción automática
Qué información o acceso necesitas para configurar mis scopes de Cognito OAuth y API Gateway?
Acceso IAM temporal a tu cuenta de AWS o tus archivos de configuración Terraform/Serverless existentes.
¿Puedes integrar claims y scopes JWT personalizados en mi autorizador de API Gateway existente?
Sí, me especializo en mapear claims de tokens Cognito personalizados y scopes OAuth a las rutas de API descendientes.
¿Por qué mis endpoints de API Gateway devuelven 401 Unauthorized con mis tokens Cognito?
Esto suele deberse a URLs de issuer desalineadas, claims de audience incorrectos o mappings de authorizer sin configurar.
¿Soportas configuraciones de API Gateway REST API y HTTP API en AWS?
Configuro authorizers seguros y validación de OAuth para ambos tipos de API Gateway.
Qué tipo de documentación entregas después de configurar la pipeline de autorización?
Recibes un resumen completo de la arquitectura, instrucciones de pruebas y scripts de validación para tus apps cliente.