Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
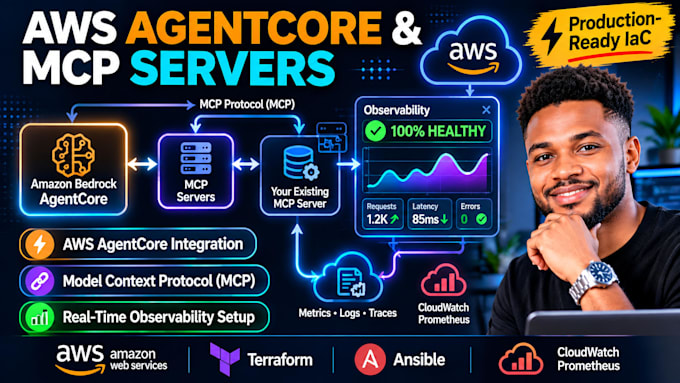
Ingeniero de IA de producción Agentic IA AWS Azure GCP
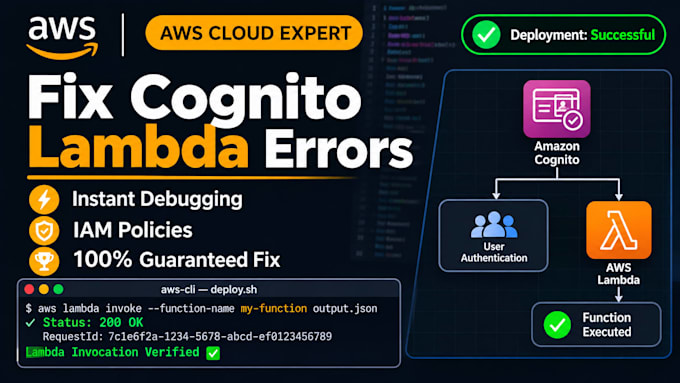
Permisos de trigger de Amazon Cognito lambda y errores de invocación arreglados rápido. Deja de batallar con flujos de autenticación de usuarios rotos, excepciones AccessDenied inesperadas o hooks de autenticación que arruinan el lanzamiento de tu app. Te garantizo una solución permanente y profesional a los obstaculos de tu infraestructura en la nube, asegurando registros seguros y cero downtime.
¿Políticas crípticas de IAM, respuestas JSON mal formadas o bloques de permisos están deteniendo tu backend sin servidor? Depurar configuraciones complejas de seguridad en la nube requiere experiencia de ingeniería en la nube, y los errores recurrentes desperdician tus valiosos ciclos de sprint. Elimino cada obstáculo técnico diseñando permisos a prueba de fallos ajustados exactamente a las arquitecturas sin servidor de AWS.
Lo que garantizo arreglar y construir para ti: Resolver políticas de acceso de servicio IAM estricto para que Cognito pueda invocar tus funciones Lambda sin problemas Revisa pre-signup y carga de eventos de autenticación para eliminar permanentemente errores de respuesta inválidos Configurar variables de entorno seguras y permisos de runtime siguiendo las mejores prácticas de seguridad de AWS Validar todo tu flujo de autenticación con pruebas de extremo a extremo y documentación de despliegue clara
Proveedor de la nube:
Amazon Web Services
Marcos:
Terraform
•
Pulumi
•
Ansible
•
Cocinero
•
Títeres
Traducción automática
Qué credenciales o acceso de AWS necesitas para depurar mi error de trigger de Cognito Lambda?
Acceso temporal a IAM Console con permisos para Cognito y Lambda, o fragmentos de logs de CloudWatch compartidos de forma segura.
¿Por qué el trigger PreSignUp de Amazon Cognito da un AccessDeniedException?
Esto pasa cuando el pool de usuarios de Cognito carece de la política de permisos de Lambda basada en recursos adecuada para invocar tu función.
¿Puedes arreglar triggers de auth personalizados y migraciones de flujo de trabajo?
Sí, me especializo en depurar autenticación personalizada compleja, triggers de migración y ganchos de generación de tokens.
¿Qué tan rápido puedes resolver cuellos de botella críticos de autenticación que impiden los registros?
La mayoría de errores de permisos y de invocación se diagnosticán y solucionan en pocas horas desde el inicio del proyecto.
¿Proporcionas documentación y endurecimiento de seguridad según las mejores prácticas después de arreglar el error?
cada arregl o incluye un resumen de lo que salió mal y configuraciones IAM de mínimo privilegio recomendadas.