Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
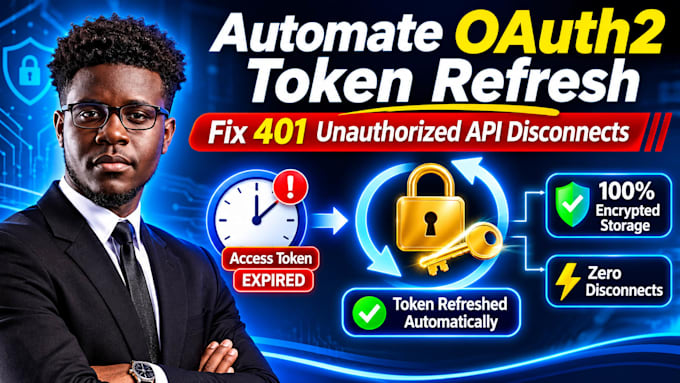
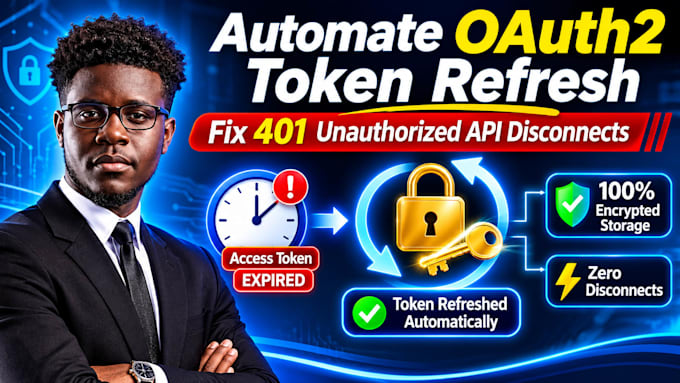
¿Las conexiones de API de terceros de tu app se caen cada hora por tokens de acceso caducados? Construyo manejadores de actualización de tokens OAuth2 en segundo plano que resuelven permanentemente los errores 401 Unauthorized.
Qué arreglaré y construiré:
Cómo funciona:
Ámbitos cubiertos: Cubre los handshakes de tokens OAuth2, motores de actualización y lógica de almacenamiento. Excluye diseños de portal SSO (inicio de sesión único) personalizados.
Mantén tus procesos de sincronización en segundo plano 24/7 sin forzar inicios de sesión. Mándame un mensaje con tu API objetivo para empezar.
Stripe Webhooks LLM Rate Limits Shopify CRM Sync OAuth2 Auth
Idiomas
Traducción automática
Traducción automática
¿Por qué falla mi conexión de API después de 60 minutos?
La mayoría de proveedores OAuth2 caducan los tokens de acceso tras una hora. Un motor en segundo plano debe usar el token de actualización para obtener uno nuevo.
¿Es seguro almacenar tokens de actualización en mi base de datos?
Sí, implemento encriptación AES en reposo para que los tokens de actualización almacenados permanezcan seguros ante filtraciones.
¿Con qué servicios OAuth2 trabajas?
Google Workspace, QuickBooks Online, Zoom, Xero, Hubspot y cualquier proveedor OAuth2 personalizado.
¿Tus usuarios alguna vez tendrán que volver a iniciar sesión manualmente?
Solo si el token de actualización es revocado por el usuario o alcanza su vida útil máxima (p. ej., 6 meses).
¿Puedes integrarlo en un código existente?
Sí, escribo middleware modular que se conecta directamente a las solicitudes HTTP existentes.