Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero senior de DevOps y seguridad de redes y experto en Linux
️ AWS EKS + Terraform + ArgoCD plataforma GitOps de producción.
Soy un/a ingeniero/a de Platform/DevOps. Construyo plataformas de Kubernetes de autoservicio no solo clústeres. Los desarrolladores envían código; ArgoCD hace el resto. La infraestructura es código, auditable, reproducible.
LO QUE OBTENDRÁS (Cada paquete):
Terraform (v1.9+): modular, versionado, estado remoto (bloqueo S3 + DynamoDB)
VPC: Multi-AZ, subredes públicas/privadas/intra, NAT GW, endpoints de VPC (S3, ECR, Logs)
EKS: plano de control gestionado, IRSA, identidad de pods, entradas de acceso, cifrado KMS
Grupos de nodos: gestionados + spot (mezclados), plantillas de lanzamiento, IMDSv2, user-data personalizado
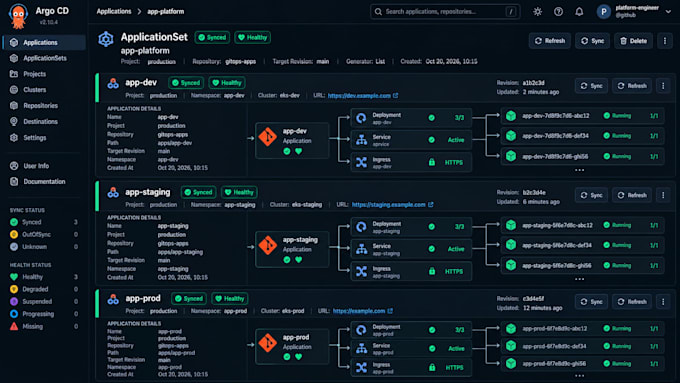
ArgoCD: HA (3 réplicas), Dex/OIDC (GitHub/GitLab/Google SSO), proyectos RBAC
App-of-Apps: la app raíz arranca complementos (Cert-Manager, ExternalDNS, ALB Controller)
External Secrets Operator AWS Secrets Manager (sin trabajo manual con SealedSecrets)
Cert-Manager (Let's Encrypt, DNS01 vía Route53) + ExternalDNS (registros Route53 automáticos)
Repositorio GitHub: `infra/` (Terraform), `apps/` (apps de ArgoCD), `platform/` (add-ons)

Traducción automática
¿Usas el proveedor de Terraform de aws o de kubernetes para recursos de K8s?
La infraestructura (VPC, EKS, IAM, ALB) → proveedor de aws. Las apps de ArgoCD, Cert-Manager, ExternalDNS → ArgoCD las gestiona vía Git (no el proveedor de Terraform para Kubernetes). Separación de responsabilidades clara.
¿Puedo usar mi VPC/ Subredes privadas existentes?
Sí. Usaré data sources para importar tu VPC, subredes y SGs. Terraform no las gestionará, solo hará referencia. Envíame primero el ID de la VPC.
¿Qué hosting de Git soportas?
GitHub (preferido — Actions + OIDC), GitLab, Bitbucket, Azure Repos. ArgoCD se conecta mediante HTTPS/SSH + token. Repos privados soportados.
¿Cómo manejas el bloqueo del estado de Terraform y el acceso del equipo?
Back-end S3 + bloqueo DynamoDB (creado por mí). bucket de estado: versioning + cifrado + lifecycle. Tú eres quien posee el bucket; no mantengo acceso tras la entrega.