Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero senior de DevOps y seguridad de redes y experto en Linux
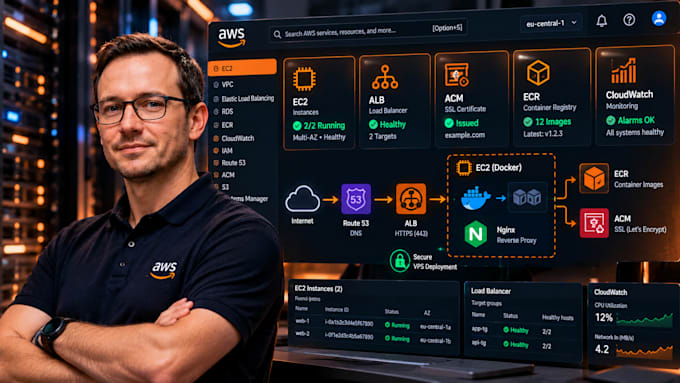
️Despliegue de producción en AWS EC2 + Docker + Nginx, seguro, automatizado.
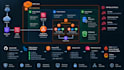
Soy un Ingeniero DevOps/Sistema certificado en AWS. No solo arranco un servidor, Construyo una infraestructura nativa de AWS, observable y mantenible que sigue el Well-Architected Framework.
LO QUE OBTIENES (Cada paquete):
Ubuntu 24.04 LTS endurecido (base CIS L1 via user-data)
Grupos de seguridad: privilegios mínimos (SG por capa), sin SSH abierto 0.0.0.0/0
Perfil de instancia IAM: privilegios mínimos (ECR pull, CloudWatch, SSM)
Docker CE + Compose v2 + controlador de logs CloudWatch Logs
Nginx (mainline) reverse proxy: gzip, caché, encabezados de seguridad
Let's Encrypt vía Certbot (Básico) O ACM + ALB HTTPS (Estándar+)
Renovación automática verificada (temporizador systemd / gestionado por ACM)
SSM Session Manager (sin gestión de llaves SSH, sin puerto 22 abierto)
ADICIONALES ESTÁNDAR (CI/CD + Observabilidad):
Application Load Balancer (ALB) TLS 1.2+, listo para WAF
Certificado ACM (validación DNS) + registros Route53
Repositorio privado ECR + política de ciclo de vida
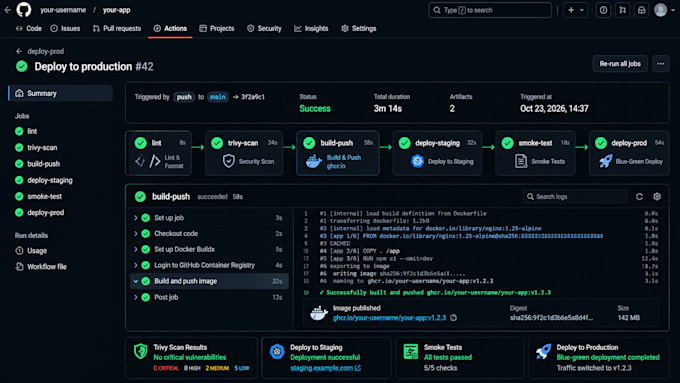
Flujo de trabajo GitHub Actions: lint, escaneo Trivy, build, push, deploy
Blue/Green mediante intercambio de Target Group (sin downtime)
Alertas CloudWatch: CPU >80%, Disk >85%, 5xx > 1%, health del Target
Almacenamiento de parámetros SSM para secretos (sin archivos .env)
Proveedor de la nube:
Amazon Web Services
Recurso de computación en la nube:
EC2
•
ELB
•
VPC
•
ELK
•
AKS
Traducción automática
¿Necesito una cuenta de AWS existente?
Sí. Trabajo en tu cuenta a través de IAM role/SSM. Nunca pido credenciales de root. Se prefiere un rol entre cuentas con privilegios mínimos.
¿Puedes usar mi VPC/RDS/Dominio existente?
Por supuesto. Importaré recursos existentes (fuentes de datos) o los referenciaré en Terraform. Envíame los detalles primero.
¿Qué pasa si aún no tengo un dominio?
Puedo configurar todo con un dominio temporal app.tunombre.xip.io o nip.io. Luego apuntas Route53/tu registrador.
¿Proporcionas el backend del estado de Terraform?
Sí (Premium). Creamos el bucket S3 + bloqueo con DynamoDB + versionado. Tú eres dueño del estado; nunca retengo acceso.