Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Traducción automática
PHP ha lanzado una solución de emergencia para dos fallos críticos de ejecución de código remoto conocidos como PHP2Shell (CVE-2026-109618 y CVE-2026-109619, CVSS 9.2). Afectan a sitios que corren PHP, incluida WordPress, WooCommerce, Magento, Drupal y Laravel, y ya hay informes de ataques. Las versiones antiguas de PHP que llegaron al final de su vida pueden no recibir ninguna reparación.
Haré que tu servidor sea seguro rápidamente y sin afectar tus sitios.
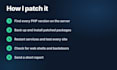
Lo que hago:
llevo 20+ años administrando Linux y servidores, incluyendo cPanel, Plesk, DirectAdmin y servidores simples, y limpio servidores hackeados varias veces a la semana.
Obtendrás un informe corto: qué versiones se parchearon, qué se verificó y cualquier cosa que aún necesite atención.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Linux System Administrator and DevOps Engineer, Security, Migrations
Idiomas
Traducción automática
Traducción automática
¿Mis sitios se caerán durante el parche?
Solo por unos segundos mientras se reinician los servicios de PHP. Puedo hacerlo en un momento que te venga bien y verifico cada sitio justo después.
Mi servidor ejecuta PHP 7.4 u otra versión antigua. ¿Se puede parchear?
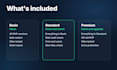
Las versiones fuera de soporte pueden no recibir una corrección oficial. En ese caso muevo tus sitios a una versión de PHP compatible y los pruebo, o añado protección hasta que sea posible. Esto está incluido en el paquete Premium.
¿Cómo sé si mi servidor ya fue atacado?
Los paquetes Standard y Premium incluyen una verificación de shells web, archivos nuevos, trabajos cron y usuarios desconocidos. Si encuentro algo, te lo mostraré y sugeriré los siguientes pasos.
¿Necesitas acceso root?
Sí, parchear PHP requiere acceso root o sudo. Cuando termine el trabajo, te diré qué acceso debes cambiar.


