Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
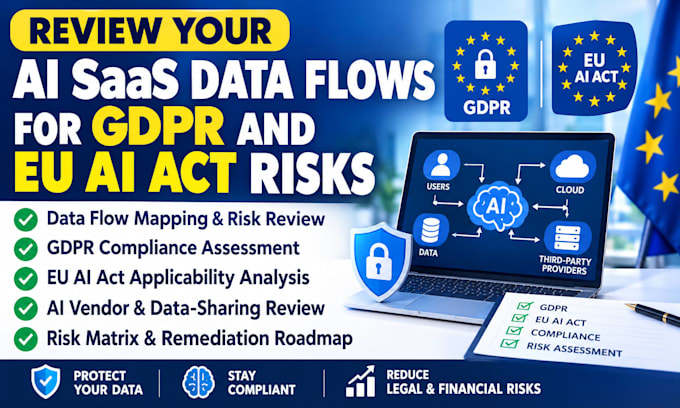
¿Tu AI SaaS maneja datos personales sin entender completamente los riesgos de GDPR o de la EU AI Act?
Revisaré tus flujos de datos de AI SaaS e identificaré posibles riesgos de GDPR, EU AI Act, privacidad, procesamiento de datos, gobernanza de IA y cumplimiento antes de que se conviertan en problemas costosos.
Mi auditoría de cumplimiento de AI SaaS puede abarcar recopilación, almacenamiento, procesamiento de datos, proveedores de modelos de IA, proveedores terceros, transferencias internacionales de datos, datos de entrenamiento, flujos de datos de usuarios, requisitos de transparencia y obligaciones aplicables de la EU AI Act.
Recibirás una evaluación de riesgos clara, un análisis de brechas de cumplimiento, hallazgos priorizados y una hoja de ruta de remediación práctica adaptada a tu AI SaaS.
Si estás lanzando, escalando o preparando para clientes de la UE, puedo ayudarte a entender tu exposición de cumplimiento y los pasos necesarios para abordarla.
Qué puedes esperar:
Envía un mensaje hoy para revisar tus flujos de datos de AI SaaS e identificar tus riesgos de GDPR y EU AI Act.
AI, SaaS, GDPR and IT Legal Agreements Expert
Idiomas
Traducción automática
Traducción automática
¿Revisas los flujos de datos de mi AI SaaS para riesgos de GDPR?
Sí, reviso cómo se recopilan, procesan, almacenan, comparten, transfieren y usan los datos personales en tu AI SaaS.
¿Evalúas los riesgos de la ley de IA de la UE?
Sí, evalúo la funcionalidad de la IA y su caso de uso para identificar obligaciones potenciales de la ley de IA de la UE y áreas de riesgo.
¿Revisas a los proveedores de IA de terceros?
Sí, puedo revisar a los proveedores de IA relevantes, procesadores, APIs, modelos y relaciones de compartición de datos dentro del alcance acordado.
¿Recibiré una hoja de ruta de cumplimiento?
Sí, los paquetes aplicables incluyen hallazgos priorizados y recomendaciones prácticas para abordar los riesgos identificados.
¿Puedes auditar un AI SaaS que aún está en desarrollo?
Sí, revisar los flujos de datos durante el desarrollo puede ayudar a identificar riesgos de GDPR y la ley de IA de la UE antes del lanzamiento.