Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero de LangGraph, Agentes de IA en producción, FastAPI, LangSmith, MCP
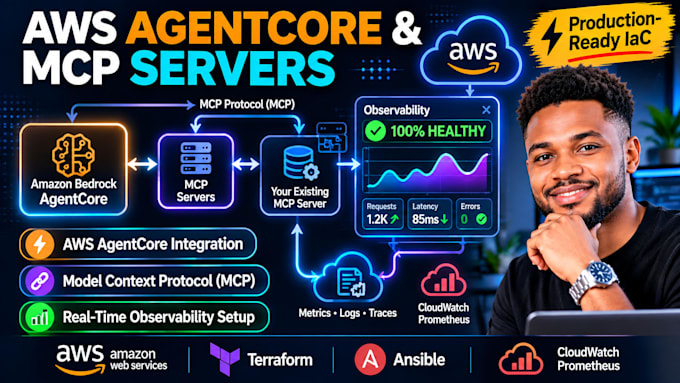
¿Necesitas un experto en integración de AWS AgentCore MCP, despliegue y configuración de observabilidad en tiempo real? Ofrezco soluciones en la nube de alto rendimiento que conectan tus herramientas inteligentes, solucionan brechas de telemetría y fortalecen tu infraestructura. ¿Tienes problemas con conexiones serverless rotas, logs de CloudWatch ausentes, fallos de agente silenciosos o handshakes de protocolo inválidos? Garantizo resolver cada fallo de despliegue en backend y cada error de monitoreo que estés enfrentando.
Qué voy a construir y configurar para ti:
Por qué trabajar conmigo? Elimino la tediosa conjetura de configuración. Obtendrás una arquitectura en la nube lista para producción, Highly observable, construida de forma limpia usando marcos IaC modernos.


Proveedor de la nube:
Amazon Web Services
Marcos:
npm
•
Terraform
•
Pulumi
•
Ansible
•
Crossplane
Traducción automática
: ¿Cómo conectas y configuras los servidores Model Context Protocol (MCP) dentro de AWS AgentCore?
Despliego módulos seguros de runtime sin servidor, configuro rutas de endpoints seguras y mapeo tus esquemas de herramientas para que Claude u otros agentes se comuniquen sin esfuerzo.
¿Puedes configurar la observabilidad completa y el seguimiento de métricas personalizadas para mis agentes en la nube?
Integro tracing distribuido, métricas personalizadas de CloudWatch, pipelines de logs estructurados y alertas proactivas de errores para detectar fallos al instante.
¿Usas herramientas de infraestructura como código como Terraform o Pulumi para estos despliegues?
Absolutamente. Construyo código de infraestructura limpio y versionado usando Terraform y Ansible para asegurar configuraciones en la nube reproducibles y de calidad de producción.
¿Qué permisos o acceso necesitas de mi parte para empezar a configurar mi entorno de AWS?
Deberás proporcionar credenciales administrativas de IAM temporales o una invitación de rol de AWS Identity Center con permisos para servicios serverless y de red.
¿Cómo solucionas fallos silenciosos o problemas de latencia dentro de las canalizaciones MCP personalizadas?
Analizo los registros de runtime, inspecciono cuellos de botella de payload, verifico handshakes de protocolo y ajusto los umbrales de timeout para garantizar respuestas ultrarrápidas.