Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Soporte de TI y ciberseguridad
Configuraré la recopilación y monitoreo centralizado de logs para tu negocio, para que puedas tener visibilidad de lo que sucede en tu red antes de que un pequeño problema se convierta en uno grande.
La mayoría de las pequeñas empresas no tienen visibilidad alguna de sus sistemas hasta que algo se rompe o se compromete. Yo creo una configuración de monitoreo similar a la que usan las operaciones de seguridad en empresas, adaptada a un entorno pequeño.
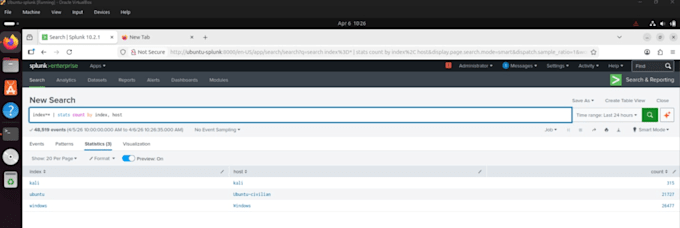
Lo que aporto: experiencia práctica en la creación y mantenimiento de un laboratorio SIEM con múltiples máquinas (Splunk, Sysmon, logging centralizado en endpoints Windows/Linux), además de una certificación Security+ y experiencia en cumplimiento enfocado en DoD.
Lo que obtendrás:
Para quién es esto: Pequeñas empresas o administradores de TI independientes que quieren visibilidad real de su red sin contratar un analista de seguridad a tiempo completo.
Envíame el número y el sistema operativo de las máquinas que quieres monitorear antes de ordenar, para poder confirmar el alcance.
Servidor:
Servidor privado virtual
•
Servidor Windows
Sistema operativo:
Windows
•
Linux
