Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Consultor de Seguridad de Datos y Cumplimiento, GDPR, PIPL, ISO 27001
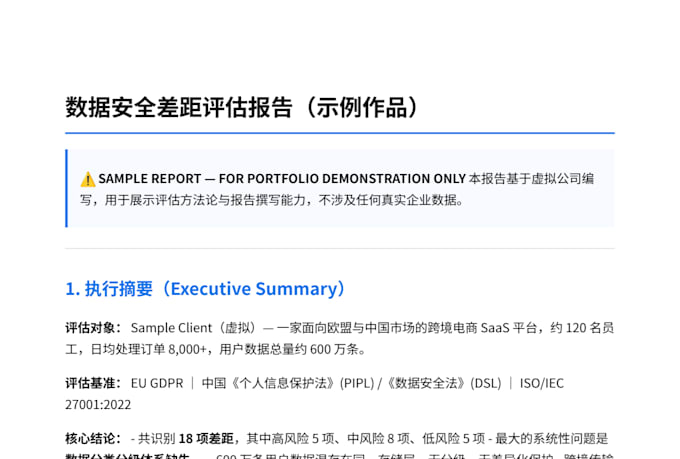
¿Tu empresa está lista para GDPR, ISO 27001 o PIPL de China? Realizaré una evaluación de brechas estructurada y te diré exactamente en qué lugar estás antes de que lo haga un regulador o auditor.
Qué obtendrás:
- Evaluación control por control frente a 1 marco (GDPR / ISO 27001 / PIPL)
- Hallazgos con clasificación de riesgo: cada brecha puntuación por probabilidad e impacto
- Hoja de ruta de remediación con responsables y plazos, no una lista genérica
- Marco de clasificación de datos (L1-L4) en el nivel superior
Cómo funciona:
1. Tú respondes un cuestionario de alcance y compartes políticas existentes (si las hay)
2. Evalúo cada control y entrevisto al personal clave si es necesario
3. Recibes el informe (PDF) y una breve sesión de revisión sobre el nivel superior
Por qué trabajar conmigo:
- Trabajo en ambos lados de la frontera: PIPL/DSL de China y la cobertura rara del GDPR de la UE que la mayoría de consultores no puede ofrecer
- Entregables estilo auditoría, no plantillas copiadas: cada hallazgo explica POR QUÉ es importante y CÓMO solucionarlo
- Comunicación rápida en inglés
- 4 años de experiencia práctica en seguridad de datos, certificado CISP-DSG
Nota: esto es una evaluación de preparación/brechas, no una auditoría de certificación formal, y ofrezco consultoría de seguridad, no asesoría legal.

Tipo de negocios:
Startups
•
PYME
Sector:
Ciberseguridad
•
E-commerce
•
Servicios financieros
Traducción automática
¿Es esto una auditoría de certificación?
No. Esto es una evaluación de brechas/preparación que muestra exactamente dónde te sitúas frente al marco y qué corregir antes de una auditoría formal. Te ahorra fallar la real.
¿Qué marcos de referencia cubres?
GDPR, ISO 27001, PIPL y DSL de China, y NIST CSF. Elige uno por pedido, o añade un segundo marco como extra del servicio.
¿Ofrecen asesoramiento legal?
No: soy consultor de seguridad de datos, no abogado. Evalúo controles técnicos y organizacionales frente a los requisitos del marco.
¿Qué necesitas de mí para empezar?
Un cuestionario corto (industria, tamaño de la empresa, tipos de datos que manejas) más cualquier política de seguridad existente. No se necesita acceso a tus sistemas para la evaluación.