Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Servicios de ciberseguridad, VAPT, SOC, seguridad en la nube, GRC, protección de marca
¿Tu Microsoft Sentinel está inundando a tu equipo con alertas falsas o pasando por alto ataques reales? Configuramos y afinamos Sentinel para que tu SOC vea lo que importa.
Esto obtendrás:
- Implementación de Sentinel y onboarding de fuentes de logs
- Reglas de detección KQL personalizadas mapeadas a MITRE ATT&CK
- Afinación de reglas ruidosas para reducir falsos positivos
- Libros de trabajo y paneles para tu equipo
- Playbooks de respuesta automatizada con Logic Apps
- Documentación clara y traspaso
Por qué trabajar con nosotros:
- 7+ años en SOC, ingeniería de detección y respuesta a incidentes
- Certificados SC-200, CEH y Splunk
- Cada regla se prueba con datos de ataque de muestra antes de entregar
Cómo funciona:
1. Comparte tu configuración: fuentes de datos, licencias y reglas actuales
2. Confirmamos alcance y cronograma antes de que hagas el pedido
3. Construimos, probamos y entregamos con un recorrido
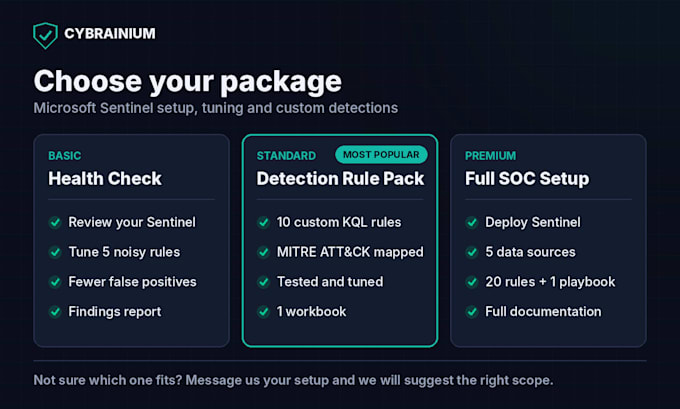
No estás seguro de qué paquete encaja? Envíanos tu configuración y te sugeriremos el alcance adecuado.
Nota: solo trabajamos en entornos que posees o para los que tienes autorización de gestión. Necesitaremos acceso de Reader o Contributor a tu espacio de Sentinel.

Proveedor de la nube:
microsoft azure
Recurso de computación en la nube:
Grupos de seguridad
•
Otros
Traducción automática
¿Qué acceso necesitas a mi entorno?
El acceso de Reader es suficiente para un chequeo de salud. Para construir reglas y playbooks necesitamos Contributor de Microsoft Sentinel en tu espacio de trabajo. Puedes quitar el acceso cuando el trabajo esté entregado.
¿Puedes afinar nuestras reglas existentes en lugar de crear nuevas?
Sí. El paquete Básico está diseñado para esto. Revisamos tus reglas analíticas actuales, encontramos las más ruidosas y las afinamos para reducir falsos positivos sin perder detecciones reales.
¿Trabajan con Splunk u otros SIEM?
Sí. También construimos detecciones en Splunk, y podemos migrar reglas desde Splunk u otro SIEM a Microsoft Sentinel usando el extra Migration.
¿Cómo mantienes confidencialidad de nuestros datos?
Solo accedemos a lo que la tarea necesita, nunca copiamos tus logs fuera de tu entorno, y estamos dispuestos a firmar tu NDA antes de empezar.
¿Ofrecen soporte continuo después del parto?
Sí. Ofrecemos afinación de detección mensual y desarrollo de nuevas reglas. Mándanos un mensaje y te enviaremos una oferta personalizada según tu entorno.