Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr

Traducción automática
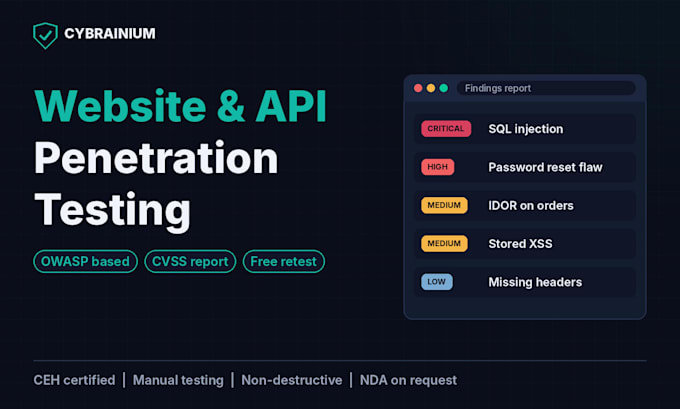
¿Lanzas un sitio web o una app y necesitas un informe de seguridad para un cliente o auditor? probamos tu aplicación web y tus APIs como lo haría un atacante real, y luego te mostramos exactamente cómo corregir lo que encontremos.
Qué probamos:
- control de acceso deficiente, IDOR y escalada de privilegios
- inyección SQL, XSS y otras fallas de inyección
- debilidades en autenticación, sesión y restablecimiento de contraseñas
- seguridad de APIs: autorización, límites de tasa, exposición de datos
- malas configuraciones, encabezados de seguridad y SSL/TLS
- fallos de lógica de negocio
Qué obtendrás:
- prueba manual respaldada por herramientas de la industria, basada en OWASP
- cada hallazgo verificado a mano, sin ruidos de escáner
- informe en PDF con severidad CVSS, evidencia y pasos de corrección claros
- formato de informe apto para evidencia ISO 27001 y SOC 2
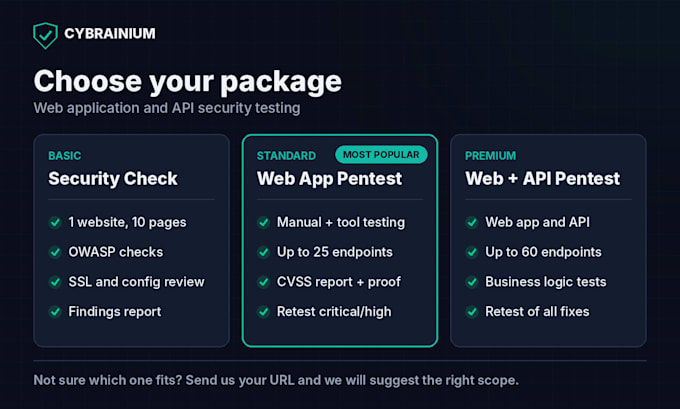
- retesteo gratuito de hallazgos críticos y altos (Estándar y Premium)
Por qué nosotros:
- equipo certificado CEH con experiencia en bug bounty
- pruebas seguras y no destructivas, preferimos entornos de staging
- NDA bajo solicitud
Por favor, contáctanos antes de hacer el pedido para confirmar el alcance. Solo probamos sistemas que posees o para los que tienes autorización de prueba.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Cybersecurity Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
Idiomas
Traducción automática
Traducción automática
¿Las pruebas dañarán o ralentizarán mi sitio web?
No. Usamos técnicas seguras y no destructivas y evitamos pruebas de denegación de servicio. Recomendamos probar una copia en staging y acordar una ventana de prueba para producción.
¿Cuál es la diferencia entre un escaneo y un pentest?
Un escaneo solo utiliza herramientas automatizadas y genera muchas falsas alarmas. Un pentest añade pruebas manuales, revisa la lógica de negocio y demuestra cada hallazgo. Estándar y Premium son pentests completos.
¿Necesitas mi código fuente?
No. probamos desde el exterior como un atacante real. para áreas con inicio de sesión necesitamos cuentas de prueba para cada rol. Por favor, nunca compartas contraseñas administrativas reales.
¿Probarás un sitio web que no tengo?
No. Solo probamos sistemas que posees o para los que tienes permiso escrito. Esto te protege a ti y a nosotros legalmente.
¿Qué incluye el retesteo gratuito?
Después de solucionar los problemas, los volvemos a testear y actualizamos el informe. Estándar cubre hallazgos críticos y altos, Premium cubre todos los hallazgos. Solicita el retesteo dentro de los 30 días siguientes a la entrega.
¿Puedes dar una carta para mis clientes o auditores?
Sí. Añade la opción de carta de evaluación de seguridad y te proporcionaremos un resumen firmado del alcance del test, fechas y resultados.