Explorar las categorías
Español
$
USD
Conéctate con tu IA

Traducción automática
¿Te preocupa la seguridad de tu sitio web o de tu aplicación web?
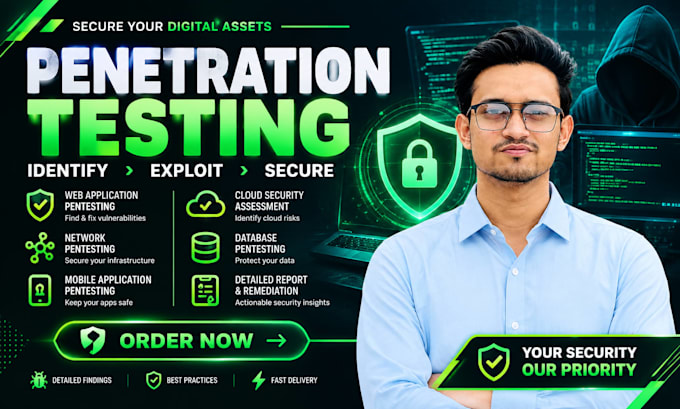
Ofrezco servicios profesionales de pruebas de penetración, evaluación de vulnerabilidades y ciberseguridad para identificar debilidades de seguridad y ayudar a proteger tus activos digitales frente a posibles amenazas.
Mis servicios incluyen:
¿Por qué elegirme?
Pruebas de seguridad profesionales y éticas
Evaluación manual y automática
Informes detallados con recomendaciones de seguridad
Soporte al cliente 24/7
100% confidencialidad
Entrega a tiempo
Satisfacción del cliente
Todas las pruebas se realizan de forma ética y solo en sistemas con la debida autorización.
¡Asegura tu sitio web antes de que los hackers descubran sus debilidades!
Contáctame antes de hacer un pedido para comentar tus requisitos.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Cybersecurity specialist and WordPress security expert
Idiomas
Traducción automática
Traducción automática
¿Esto incluye pruebas de penetración o intrusión en sistemas?
Sí. Todos los paquetes incluyen pentesting profesional. La diferencia está en el alcance y la profundidad del análisis. Todas las pruebas son éticas, autorizadas y no destructivas, enfocadas en identificar y validar vulnerabilidades de seguridad.
¿Necesitas acceso a nuestros sistemas internos?
Depende del alcance. Las aplicaciones web o móviles públicas no requieren acceso interno. Los sistemas o redes internos pueden necesitar acceso limitado y autorizado para realizar una evaluación adecuada. Todo el acceso se maneja de forma segura y se usa estrictamente para fines de prueba.
¿Qué metodologías utilizas?
Utilizo una combinación de metodologías de pruebas de penetración estándar de la industria, incluyendo OWASP WSTG, OSSTMM y PTES. Estos marcos proporcionan un enfoque estructurado y comprobado para identificar y validar vulnerabilidades de seguridad en aplicaciones web, aplicaciones móviles, redes y sistemas.
¿Para quién es mejor este servicio?
Este servicio es ideal para empresas, desarrolladores y organizaciones que necesitan entender y mejorar la seguridad de sus sistemas. Es especialmente adecuado para propietarios de sitios web, startups, plataformas SaaS y empresas que manejan datos sensibles.
¿Cómo se manejan mis datos e información durante la prueba?
Todos los datos se manejan con estricta confidencialidad y en cumplimiento con los principios de protección de datos aplicables, incluyendo GDPR cuando sea relevante. El acceso se usa solo para la evaluación de seguridad autorizada, y no se almacenan, comparten ni procesan datos más allá de lo estrictamente necesario para las pruebas.
¿Recibiré un informe escrito?
Sí. Recibirás un informe escrito después de la evaluación, que incluye un resumen ejecutivo y un informe técnico detallado. El informe ejecutivo ofrece una visión general de los riesgos y hallazgos clave, mientras que el informe técnico incluye análisis en profundidad, evidencia y pasos para remediar.