Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿No estás seguro de en qué posición se encuentra tu negocio en cuanto a ciberseguridad, riesgos o IA?
Ayudo a las empresas a identificar riesgos, descubrir brechas y convertir problemas complejos en acciones claras y prácticas.
Ya sea que necesites una evaluación de ciberseguridad, soporte en GRC, análisis de riesgos, orientación sobre ISO 27001, revisión de riesgos en IA o una mejora tecnológica más amplia, proporcionaré una evaluación objetiva y recomendaciones adaptadas a tu negocio.
Obtendrás:
No hay jerga innecesaria. No hay plantillas genéricas. Solo consejos prácticos diseñados para ayudarte a tomar mejores decisiones y fortalecer tu negocio.
Si tienes un problema pero no sabes por dónde empezar, puedo ayudarte a convertirlo en un camino claro a seguir.

Traducción automática
¿En qué tipos de proyectos puedes ayudar?
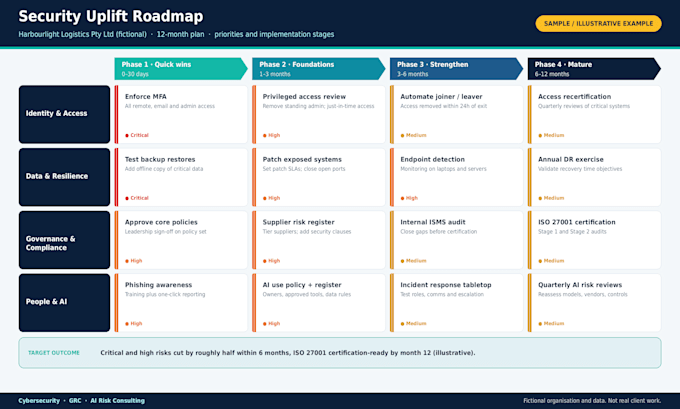
Puedo ayudar con ciberseguridad, GRC, gestión de riesgos, ISO 27001, riesgos en IA, evaluaciones tecnológicas, mejora de procesos y proyectos tecnológicos más amplios.
¿Puedes trabajar con mis documentos y procesos existentes?
Sí. Puedo revisar políticas, procesos, evaluaciones, cuestionarios y otra documentación relevante para identificar brechas y mejoras. Trato la información del cliente como confidencial, y estoy dispuesto a firmar un NDA si es necesario antes de revisar materiales sensibles o confidenciales.
¿Necesito saber exactamente qué quiero?
No. Si tienes un problema u objetivo pero no sabes cómo abordarlo, podemos discutirlo y determinar el enfoque correcto.
¿Es esto adecuado para pequeñas empresas?
¡Por supuesto! Personalizo todas las evaluaciones y recomendaciones según el tamaño, necesidades y nivel de madurez de cualquier negocio.
¿Puedes firmar un NDA?
Sí. Estoy dispuesto a revisar y firmar un NDA razonable cuando sea necesario antes de recibir información confidencial.