Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
CURLEY SECURITY Pruebas de apps web y Especialista en Automatización
Deja de pagar por informes de escáneres automatizados. La mayoría de los gigs solo ejecutan herramientas automatizadas y exportan PDFs repletos de falsos positivos. Eso no es seguridad real.
Bienvenido a Curly Security. Me especializo en pruebas de penetración manual de aplicaciones web. Pienso como un atacante para encontrar las fallas críticas de lógica de negocio y las bypass de control de acceso (como IDOR y escalamiento de privilegios) que los escáneres se pierden.
Lo que hago:
Metodología: Realizo pruebas de caja negra (sin credenciales) y de caja gris (autenticadas) para proporcionar una visión realista de tu postura de seguridad.

Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Linux
Traducción automática
¿Solo ejecutas escáneres automatizados como Nessus o Acunetix?
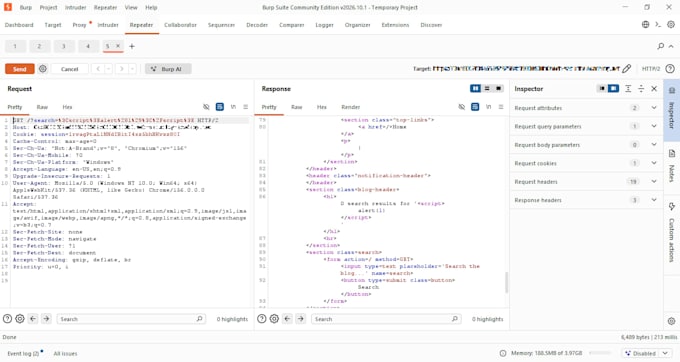
Para nada. Realizo pruebas profundas y manuales usando Burp Suite y scripts en Python, ya que los escáneres automatizados se pierden fallas complejas de lógica de negocio (como escalamiento de privilegios de usuarios), y eso es exactamente lo que Curly Security sabe encontrar.
¿Qué exactamente recibiré al finalizar el trabajo?
Recibirás un informe PDF profesional, altamente confidencial. Incluye resumen ejecutivo, desglose de vulnerabilidades por severidad (CVSS), pruebas de concepto paso a paso (con capturas que muestran la explotación en acción) y pasos de remediación exactos para tus desarrolladores.
¿Necesitas acceso a mi código fuente?
No. Interactúo con tu aplicación web desde el exterior, exactamente como lo haría un hacker malicioso real. Sin embargo, se recomienda encarecidamente proporcionar una cuenta de usuario de prueba (prueba de caja gris) para poder probar características autenticadas.
¿Tu pruebas provocarán que mi sitio web se caiga o se rompa?
No. Empleo metodologías de prueba seguras y no destructivas. No realizo ataques de Denegación de Servicio (DoS) y cuido mucho de no interrumpir tu base de datos en vivo ni afectar a tus usuarios reales.
¿Puedes probar cualquier sitio web que quiera?
Solo puedo probar aplicaciones web que tú poseas personalmente o para las que tengas autorización escrita explícita para probar. Deberás confirmar tu autorización antes de iniciar cualquier reconocimiento activo.