Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero de software y IA full stack, apps, APIs, agentes IA, automatización, seguridad
Pruebo tu aplicación web o API tal como lo haría un atacante, con tu permiso por escrito y dentro de un alcance acordado, y te entrego un informe en el que tus desarrolladores pueden actuar el mismo día.
Qué obtienes
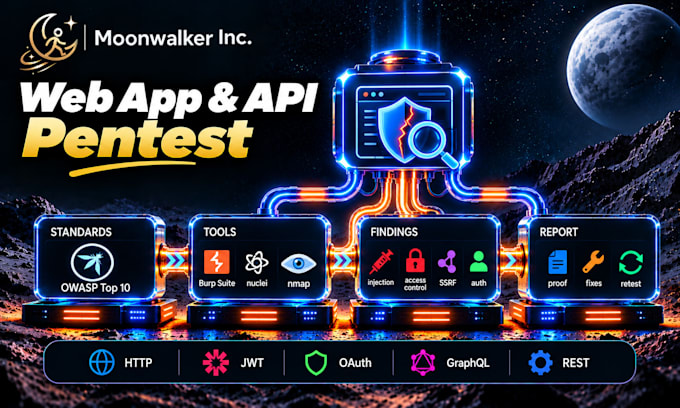
- OWASP Top 10 y más allá: inyección, control de acceso defectuoso, fallos de autenticación y sesión, SSRF, subida de archivos, abuso de lógica de negocio, mala configuración.
- Pruebas manuales respaldadas por herramientas (Burp Suite, nuclei, nmap, scripts personalizados), no una exportación de un escáner.
- Hallazgos clasificados por severidad con evidencia, endpoints afectados y la corrección para cada uno.
- Un informe en PDF escrito con un resumen ejecutivo.
- En Premium: una revisión de tus correcciones y una nueva prueba, para que el informe diga “resuelto”.
Reglas: autorización por escrito del dueño del sistema antes de cualquier prueba, alcance y horas acordados, sin denegación de servicio.
Cómo funciona
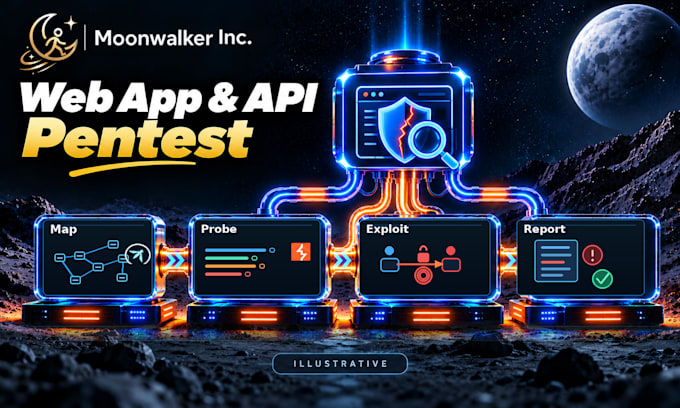
1. Dices qué app, el entorno (preferible staging) y qué está en alcance.
2. Confirmo alcance y precio, tú firmas la autorización.
3. Prueba, informe y una llamada para repasarlo.
Sobre mí: 17 años de programación, fundador de Moonwalker Inc., una empresa de software de Mississippi enfocada en gobernanza de IA y seguridad.
Escríbeme antes de pedir para que el alcance quede correcto.
Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Teléfono móvil Android
Traducción automática
¿Necesitas acceso a mi código?
No. Una prueba de penetración es caja negra o gris. Una revisión de código fuente puede añadirse como un servicio separado.
¿Las pruebas dañarán mi sitio?
Pruebo una copia de staging cuando existe, evito denegación de servicio y acordamos ventanas de prueba contigo. No se ejecuta nada destructivo.
¿Necesito autorizar esto por escrito?
Sí. Antes de cualquier prueba confirmas por escrito que eres dueño del sistema y autorizas el alcance. Sin excepciones.
¿Qué obtengo al final?
Un informe en PDF: resumen ejecutivo, hallazgos clasificados por severidad con evidencia y correcciones, y una carta de retest en Premium.