Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Realizaré una auditoría profesional de seguridad del código de tu base de código y entregaré un informe de hallazgos basado en evidencias.
Qué obtendrás:
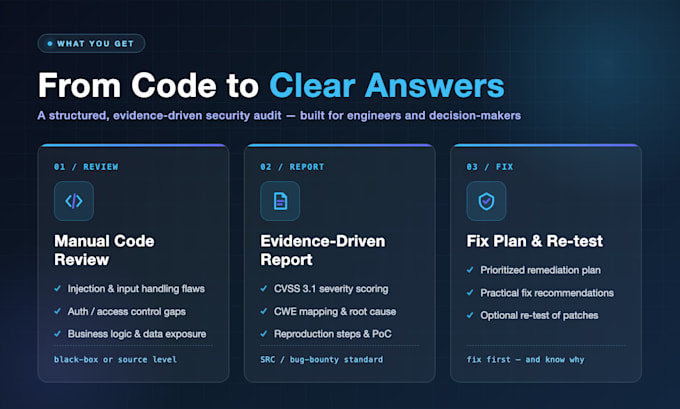
- Revisión manual de seguridad del código: inyecciones, fallos de autenticación/autorización, problemas de lógica de negocio, manejo inseguro de datos
- Informe estructurado: severidad CVSS 3.1, mapeo CWE, pasos de reproducción, análisis de causa raíz, recomendaciones prácticas de corrección
- Plan de remediación priorizado: qué arreglar primero y por qué
Cómo funciona:
1. Compartes el código (repositorio o archivo) y una nota de alcance breve
2. Audito y entrego el informe dentro del tiempo de entrega acordado
3. Prueba adicional de tus correcciones (opcional, complemento)
Alcance: Python y aplicaciones web son mi especialidad principal. Otras pilas son bienvenidas, envíame un mensaje primero.
Confidencialidad: tu código se usa solo para esta auditoría y se elimina tras la entrega.
Utilizo herramientas de IA para investigación y borradores; cada entregable es revisado y verificado por mí antes de enviarlo.
Envíame un mensaje antes de ordenar para confirmar el alcance.
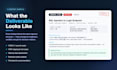

Tecnología de desarrollo:
Python
Traducción automática
P1: ¿Qué lenguajes auditas?
A1: Python y aplicaciones web son mi especialidad central. Otras pilas son bienvenidas, envíame un mensaje antes de ordenar.
P2: ¿Cómo te envío mi código?
A2: Después de ordenar, comparte un enlace a un repositorio privado o un archivo (zip/tar). Tu código se usa solo para esta auditoría y se elimina tras la entrega.
P3: ¿Qué incluye el informe?
A3: Cada hallazgo incluye: severidad (CVSS 3.1), mapeo CWE, pasos de reproducción, causa raíz y recomendaciones prácticas de corrección, en el formato estándar utilizado por programas de bug bounty y SRC.