Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Experto en informática forense, seguridad de redes y soluciones de ciberseguridad
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
Con alta capacidad de respuesta
Conocido por sus respuestas excepcionalmente rápidas
Te guiaré y asesoraré en Gobernanza, Riesgo y Cumplimiento (GRC) de Ciberseguridad con orientación práctica y fácil de entender.
Puedo ayudarte con:
Ya seas estudiante, principiante, profesional en ciberseguridad, startup o pequeña empresa, puedo ayudarte a entender tus requisitos de GRC y desarrollar un enfoque práctico.
Por favor, envíame un mensaje antes de ordenar si tienes un requisito específico para poder recomendarte el paquete adecuado.
Sector:
Ciberseguridad
Idioma:
Inglés
•
Francés
Informa al freelancer cualquier preferencia o inquietud que tengas con respecto al uso de herramientas de IA en la finalización y/o entrega de tu pedido.
Traducción automática
1. ¿Qué incluye tu asesoramiento en GRC?
Brindo orientación práctica sobre gobernanza, gestión de riesgos, cumplimiento, controles de seguridad, frameworks, políticas y mejores prácticas de GRC según tus necesidades específicas.
2. ¿Puedes asesorar a principiantes en GRC de ciberseguridad?
Sí. Puedo comenzar con los fundamentos y cubrir gradualmente temas prácticos como evaluaciones de riesgos, controles, cumplimiento y gobernanza de seguridad.
3. ¿Puedes ayudar con ISO 27001 y NIST?
Sí. Puedo guiarte a través de conceptos, requisitos, controles, gestión de riesgos y enfoques de implementación relevantes de ISO 27001 y NIST.
4. ¿Puedes revisar mis documentos de GRC?
Sí. Dependiendo del paquete, puedo revisar documentos como registros de riesgos, políticas, matrices de controles y otra documentación de GRC, y ofrecer recomendaciones de mejora.
5. ¿Puedes ayudarme a prepararme para una entrevista de trabajo en GRC?
Sí. Puedo ayudarte a prepararte para entrevistas de GRC con preguntas técnicas, preguntas basadas en escenarios, conceptos de riesgo y cumplimiento, y ejemplos prácticos.
6. ¿Puedes realizar una evaluación de riesgos en ciberseguridad?
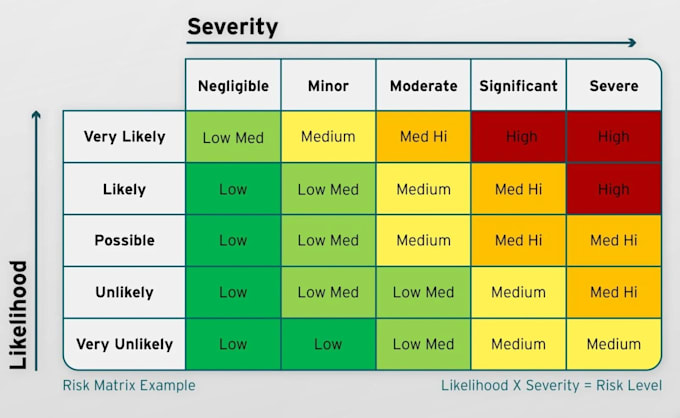
Sí. Puedo ofrecer orientación o revisar tu evaluación de riesgos, incluyendo identificación de riesgos, probabilidad, impacto, puntuación de riesgos, tratamiento y controles.
7. ¿Ofreces certificación de cumplimiento?
No. Ofrezco asesoramiento, consultoría, evaluación y orientación en GRC. No emito certificaciones de cumplimiento como ISO 27001 u otras.