Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
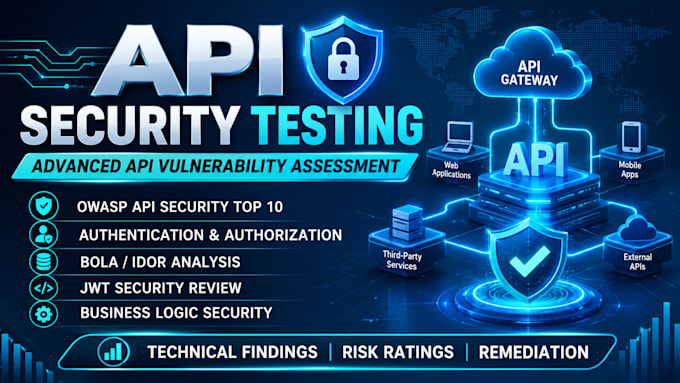
Investigador de ciberseguridad — investigación de vulnerabilidades de seguridad de API web
Proporciono evaluaciones autorizadas de seguridad de APIs para ayudar a identificar posibles debilidades y mejorar la seguridad de tus APIs.
Mi evaluación se centra en:
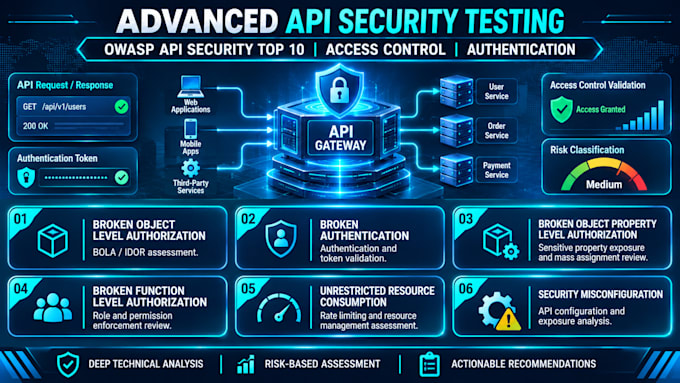
OWASP API Security Top 10
Autorización a nivel de objeto rota (BOLA)
Autenticación rota
Autorización a nivel de función rota
Validación de seguridad de JWT
Debilidades en el control de acceso
Limitación de tasas y consumo de recursos
Validación de entradas
Configraciones de seguridad de API incorrectas
Vulnerabilidades de lógica de negocio
LO QUE RECIBIRÁS:
Evaluación estructurada de vulnerabilidades
Hallazgos técnicos y evidencia
Clasificación de severidad de riesgos
Impacto potencial en la seguridad
Recomendaciones prácticas de remediación
Informe profesional de evaluación de seguridad
Cada evaluación requiere autorización explícita y un alcance de pruebas claramente definido. Las actividades de prueba, endpoints, restricciones y entregables se acordarán antes de comenzar el trabajo.
Mi objetivo es proporcionar hallazgos de seguridad precisos y recomendaciones accionables para ayudar a mejorar la seguridad de tu API.

Traducción automática
¿Qué APIs puedes evaluar?
APIs REST y otros tipos de API para los que tenga la documentación, acceso y capacidades de prueba necesarias.
¿Requiere autorización?
Sí. Solo evalúo APIs que sean propiedad del cliente o cubiertas por autorización escrita explícita.