Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
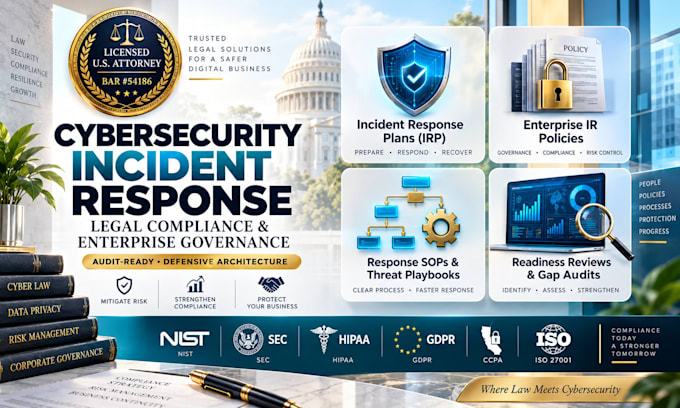
Abogada licenciada en EE. UU., Respuesta a incidentes de ciberseguridad y privacidad de datos
Cuando ocurre una brecha de datos, los retrasos y el incumplimiento regulatorio resultan en responsabilidad catastrófica, multas por cumplimiento y destrucción de la marca.
Soy Carol Angela Clancy, abogada licenciada en EE. UU. (Bar #54186). Redacto planes de respuesta a incidentes de ciberseguridad (IRPs) legalmente vinculantes y completos que protegen a las organizaciones bajo las leyes de privacidad estatales, federales y globales.
Lo que incluye tu IRP:
Las plantillas prefabricadas fallan en auditorías y dejan a los ejecutivos expuestos a responsabilidad directa. Obtén un marco verificado, redactado por abogados, adaptado a tu infraestructura tecnológica y perfil de riesgo.
Protege tu organización antes de que ocurra un incidente. Haz tu pedido hoy mismo.
Campo del derecho:
Negocios (corporativos)
País de destino:
Estados Unidos
Ten en cuenta que este servicio no pasa por un proceso de revisión. Te recomendamos enviar un mensaje al freelancer y verificar todos los detalles necesarios antes de hacer el pedido. Los freelancers Pro de esta categoría han pasado por un proceso de selección. Puedes ver más detalles aquí.
Traducción automática
¿Cómo se manejan las revisiones?
Las revisiones se envían directamente a través de la plataforma Fiverr dentro de los límites del paquete para perfeccionar las designaciones técnicas, roles del equipo interno y árboles de reporte de gobernanza.
¿Cómo adaptamos el plan a la infraestructura tecnológica de nuestra empresa?
Al realizar tu pedido, completarás un cuestionario de incorporación que detalla tu estructura corporativa, industria, infraestructura existente, tipos de datos manejados y obligaciones de cumplimiento.
¿Se puede proporcionar este plan a las aseguradoras de ciberseguro y auditores de cumplimiento?
Sí. Estos documentos están redactados para cumplir con los estrictos requisitos de suscripción de ciberseguros, auditorías de preparación SOC 2 Tipo II y solicitudes de diligencia debida de terceros.
¿Qué estándares regulatorios cubre este plan de respuesta a incidentes?
Dependiendo de tu jurisdicción operativa, el plan se alinea con las reglas de divulgación de SEC, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 y ISO/IEC 27035.
¿Por qué necesito que un abogado licenciado redacte mi IRP en lugar de un consultor de TI?
Los equipos de TI aseguran los sistemas, pero los abogados te protegen de sanciones legales, acciones de cumplimiento y litigios. Un plan legalmente sólido protege el privilegio abogado-cliente, establece un protocolo de cadena de custodia defendible y cumple con los plazos específicos de divulgación de brechas legales.
