Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Tester de penetración I Cazador de recompensas de errores I Maestro de reconocimiento
Cada día, miles de aplicaciones móviles están expuestas a ataques de seguridad debido a implementaciones débiles y configuraciones incorrectas. Una única vulnerabilidad puede provocar filtraciones de datos, pérdidas financieras o pérdida de confianza de los usuarios.
Como un tester de seguridad de aplicaciones móviles con experiencia, ayudo a desarrolladores, startups y empresas a identificar y corregir fallos de seguridad antes de que los atacantes los exploten.
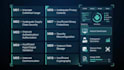
Áreas de seguridad
Sigo las mejores prácticas de OWASP Mobile Top 10 y la industria, incluyendo verificaciones de:
⭐ ¿Por qué trabajar conmigo?
Vamos a asegurar tu app antes de que los hackers encuentren una forma de entrar
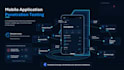
Plataforma de pruebas:
Pruebas móviles
Dispositivo:
Teléfono móvil Android
Traducción automática
¿Qué necesitas para probar mi aplicación de Android?
Necesito el APK u otro artefacto de prueba acordado, tu autorización, el alcance de la prueba y las credenciales de prueba si la funcionalidad autenticada está en el alcance.
¿Proporcionas un informe profesional?
Sí. El informe documenta hallazgos confirmados, evidencia, severidad, impacto potencial y orientación para la remediación según el paquete seleccionado.
¿Pruebas las APIs que usa mi aplicación de Android?
Las pruebas de API pueden incluirse cuando se acuerden con anticipación y cuando los endpoints relevantes estén autorizados y sean accesibles.


