Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Crearé un panel de ciberseguridad personalizado en Python Streamlit
¿Tu aplicación de Android está filtrando datos sensibles o es vulnerable a ataques?
Como investigador de seguridad con experiencia, he encontrado vulnerabilidades reales en aplicaciones importantes (incluidas React Native y apps de mensajería seguras). Realizaré una auditoría de seguridad profunda de tu APK de Android para identificar fallos críticos antes de que lo hagan los hackers.
Lo que haré:
- Descompilar tu APK (Jadx/Smali) para analizar el código fuente.
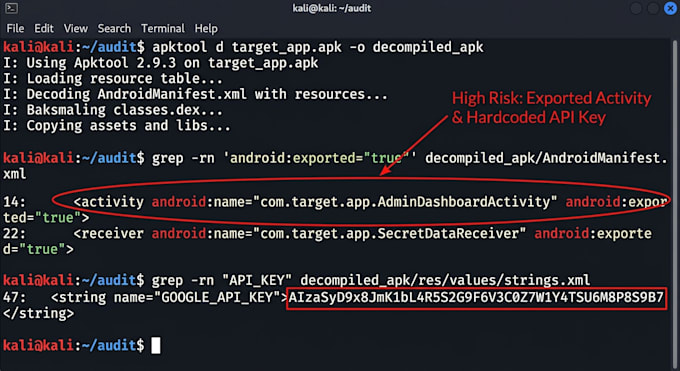
- Escanear por secretos codificados (claves API, contraseñas, tokens).
- Probar componentes exportados (Activities, Services, Receivers) para un acceso no autorizado.
- Analizar AndroidManifest.xml en busca de configuraciones equivocadas.
- Verificar almacenamiento de datos inseguro y fallos de seguridad en la red.
Lo que obtendrás:
- Un informe detallado y profesional de vulnerabilidades.
- Prueba de concepto (PoC) clara o pasos para reproducirlas.
- Consejos de remediación accionables para corregir los fallos.
¿Por qué elegirme?
No solo ejecuto herramientas automatizadas; hago revisión de código manual para encontrar fallas lógicas profundas que los escáneres pasan por alto.
Por favor, escríbeme antes de pedir para conversar sobre el alcance de tu app.
_xxyrfm.jpg)
_jcudz4.jpg)
Aplicación de prueba:
Otros
Tecnología de desarrollo:
C/C++
•
Kotlin
•
Python
•
React
•
React Native
Dispositivo:
Linux
Traducción automática
¿Necesito proporcionar el código fuente?
No, solo necesito el archivo APK. Yo lo descompilaré.
¿Este proceso eludirá la seguridad de tu app o su anti-tampering?
La auditoría sirve para encontrar vulnerabilidades en tu propia app. No eludo la seguridad del servidor; analizo el código del cliente.
¿Qué pasa si no encuentro ningún fallo?
También recibirás un informe completo sobre la postura de seguridad de tu app, incluyendo áreas analizadas y recomendaciones.