Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Analista de ciberseguridad SOC y Splunk SIEM
¿Necesitas ayuda para entender tus registros de seguridad?
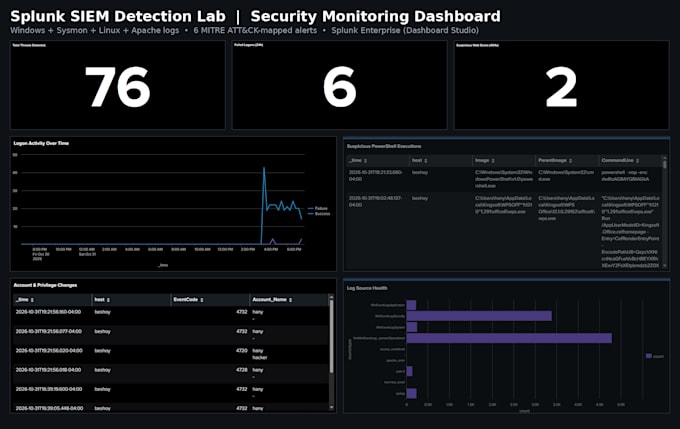
Leer miles de entradas de registros de Splunk consume mucho tiempo. Como analista SOC certificado (CEH, CSA, ECIR), puedo revisar tus registros, identificar comportamientos sospechosos y proporcionar un informe claro y fácil de leer sobre lo que encontré.
Lo que haré por ti:
- Revisar tus registros exportados de Splunk.
- Buscar actividad sospechosa (p. ej., ataques de fuerza bruta, inicios de sesión fallidos, escalamiento de privilegios).
- Ejecutar consultas SPL para filtrar el ruido y encontrar las amenazas reales.
- Proporcionar un informe escrito explicando cualquier anomalía que encuentre y recomendaciones de próximos pasos.
Lo que necesito de ti:
- Una muestra de los registros que quieres que analice (CSV o formato de texto).
- Una breve descripción de tu entorno (p. ej., Windows, Linux).
¿Por qué elegirme?
Me apasiona la defensa del Blue Team. No solo ejecuto herramientas; comprendo el marco MITRE ATT&CK y el ciclo de vida de la respuesta a incidentes. Déjame ayudarte a asegurar tu entorno.


Tecnología:
splunk
•
Otros
Tipo de análisis:
Análisis de diagnóstico
•
Otros
Experiencia:
Alertas
•
Detección de anomalías
•
Otros
Lenguaje de programación:
Python
•
SQL
Traducción automática
¿En qué formato deben estar mis registros?
El formato CSV, TXT o JSON es el mejor. Si no estás seguro, envíame un mensaje antes de hacer el pedido.