Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Penetration Tester, Ingeniero en ciberseguridad
¿Tu aplicación web es segura frente a ataques del mundo real?
Realizaré pruebas de penetración de aplicaciones web para identificar y validar vulnerabilidades de seguridad, evaluar su impacto potencial y proporcionar recomendaciones de remediación prácticas.
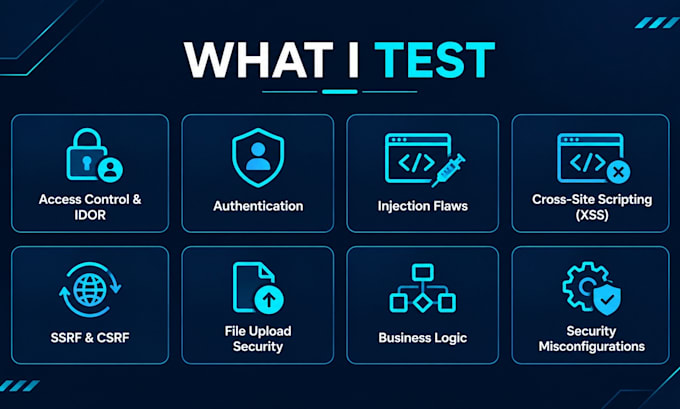
Qué pruebo:
Control de acceso roto y IDOR
Autenticación y gestión de sesiones
SQL Injection y otros fallos de inyección
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
Server-Side Request Forgery (SSRF)
Vulnerabilidades en la subida de archivos
Mal configuraciones de seguridad
Fallos de lógica de negocio
Riesgos de OWASP Top 10
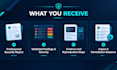
Qué recibirás:
Un informe de seguridad profesional
Descripciones de vulnerabilidades y severidad
Evidencia y pasos de reproducción
Auditoría de impacto potencial
Recomendaciones de remediación prácticas
Combino herramientas automatizadas con pruebas manuales para validar los hallazgos y reducir falsos positivos.
Por favor, contacta conmigo antes de hacer el pedido para acordar el alcance de la aplicación, los requisitos de prueba y el plazo de entrega.
Las pruebas de seguridad se realizan solo en aplicaciones para las que tengas la debida autorización.
Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
.Net
•
Java
•
JavaScript
•
PHP
•
Python
Dispositivo:
PC
•
Linux
Traducción automática
¿Qué incluye tu servicio de pruebas de penetración?
Combino escaneo automatizado con pruebas de seguridad manuales para identificar y validar vulnerabilidades en aplicaciones web. Las pruebas pueden cubrir control de acceso, IDOR, autenticación, fallos de inyección, XSS, SSRF, malas configuraciones de seguridad y problemas de lógica de negocio, según el alcance acordado.
¿Recibiré un informe de seguridad?
Sí. Recibirás un informe de seguridad que documenta hallazgos validados, severidad, evidencia técnica, pasos de reproducción, impacto potencial y recomendaciones de remediación, según el paquete seleccionado.
¿Pruebas aplicaciones web autenticadas?
Sí. Las pruebas autenticadas están disponibles cuando se proporcionan cuentas de prueba y acceso requeridos. Por favor, contacta conmigo antes de hacer el pedido para confirmar los requisitos de autenticación y el alcance de las pruebas.
¿Qué incluye una revisión?
Una revisión cubre correcciones razonables al informe o aclaraciones de hallazgos y recomendaciones existentes. No incluye una nueva prueba de penetración, nuevos objetivos, ampliación de alcance o retesteo tras la remediación. El retesteo puede acordarse por separado.
¿Ofreces retesting después de solucionar vulnerabilidades?
El retesteo puede acordarse como un servicio aparte para verificar que las vulnerabilidades reportadas se hayan resuelto adecuadamente. Contáctame para discutir alcance y precios.
¿Qué necesitas antes de comenzar la evaluación?
Proporciona la URL de destino, alcance de prueba acordado, detalles técnicos relevantes, requisitos de autenticación y cualquier restricción de pruebas. Debes ser dueño de la aplicación o tener autorización explícita para que sea probada. Por favor, contacta conmigo antes de ordenar para confirmar el alcance.