Explorar las categorías
Explora
Fiverr Pro
Español
$
USD

Diseñar software escalable, APIs y sistemas de IA
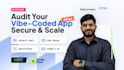
Auditoría de seguridad y arquitectura de AI CODE
EL PROBLEMA
Las apps codificadas con Vibe usando Cursor, Claude, Lovable o v0 pueden contener claves API expuestas, reglas débiles en la base de datos, riesgos de inyección de prompts y arquitectura inestable.
LA SOLUCIÓN
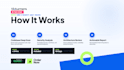
Auditoramos tu capa de aplicación de AI capa por capa para identificar vulnerabilidades, proteger los datos de los clientes, controlar costos innecesarios de API y preparar tu sistema para tráfico real.
QUÉ AUDITAMOS
LO QUE RECIBES
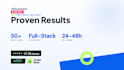
Un informe de seguridad claro con prioridades de corrección y una hoja de ruta paso a paso para refactorizar y preparar para producción.
POR QUÉ TKTURNERS
Ingenieros de AI full-stack especializados en React, Next.js, Node.js y aplicaciones móviles.
PRE-AUDITORÍA GRATUITA
Envía un mensaje antes de ordenar para una evaluación gratuita de 5 minutos de tu stack de app.
Tecnología de desarrollo:
Python

MEETOVO
Our team developed Meetovo, an all-in-one recruiting platform. We managed the entire project lifecycle, including design, implementation, database management, and deployment, ensuring efficiency, scalability, and a user-friendly experience.
mar 2022

Empowering Confident Youth
Education Services
Our team developed Empowering Confident Youth, an 11-week program platform for youth development.We managed the project lifecycle, including design, implementation, content integration, and deployment, ensuring an engaging and user-friendly experiene
dic 2021-mar 2022
Traducción automática
¿Por qué debo enviarle un mensaje antes de ordenar?
Comunicarnos previamente nos permite revisar tu stack tecnológico, tamaño del código y el constructor de AI específico que usas, para recomendarte el paquete exacto que necesitas y ofrecer una pre-auditoría gratuita de 5 minutos.
¿Por qué debo enviarle un mensaje antes de ordenar?
Auditoramos código generado por Claude, Cursor, Lovable, v0, Bolt, Windsurf, GitHub Copilot, Replit y configuraciones personalizadas de LLM en frameworks web y móviles.
¿Qué acceso al código necesitas para realizar la auditoría?
Puedes otorgar acceso de solo lectura a tu repositorio de GitHub, GitLab o Bitbucket, o proporcionar un archivo ZIP seguro con tu código fuente y esquema de variables de entorno.
¿Debo cubrir costos de herramientas o APIs de terceros?
No. Nuestra auditoría usa nuestras propias cadenas de herramientas de inspección y revisión manual. Solo eres responsable de tus cuentas existentes en proveedores de hosting, bases de datos o LLM de terceros.
¿Qué incluye la revisión básica de sanidad y seguridad?
La opción básica revisa tu repositorio en busca de secretos codificados, tokens API expuestos, archivos de entorno inseguros, vulnerabilidades críticas en dependencias y riesgos de filtración de prompts.
¿Incluye tu auditoría la corrección de los errores encontrados?
Las opciones básica y estándar ofrecen instrucciones detalladas y paso a paso para remediar. La opción premium incluye correcciones directas en vulnerabilidades críticas y cuellos de botella en la arquitectura.
¿En qué formato entregas la auditoría?
Recibirás un informe PDF estructurado con resúmenes ejecutivos, niveles de severidad categorizados (Crítico, Alto, Medio, Bajo), fragmentos de código e instrucciones precisas para solucionar cada problema.
¿Cuál es su política de revisión?
Cada nivel incluye revisiones donde aclaramos hallazgos, volvemos a escanear las secciones corregidas y respondemos a dudas de implementación para que tu equipo pueda resolver cada ítem.
¿Puedes gestionar mantenimiento continuo o refactorización después de la auditoría?
Sí. Si tu código requiere una revisión completa de arquitectura, supervisión de seguridad continua o suites de pruebas automatizadas, ofrecemos soporte post-auditoría y paquetes de retención dedicados.
¿Cómo proteges la confidencialidad de mi código y propiedad intelectual?
Tratamos todo el código del cliente con estricta confidencialidad. Nunca compartimos, publicamos ni entrenamos modelos externos con tu código propietario, y eliminamos copias locales al finalizar el proyecto.


