Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
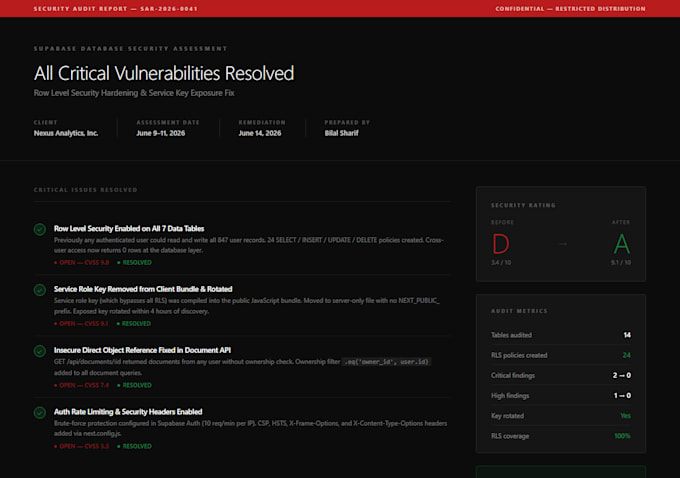
Una auditoría de seguridad de tu supabase o app construida con AI, realizada antes de que lances y puedas quemarte. Si una herramienta como Lovable, Bolt o Cursor la construyó, existe una verdadera posibilidad de que cualquiera pueda leer tu base de datos ahora mismo.
Esto no es teórico. En 2025, los escaneos encontraron que aproximadamente 1 de cada 10 apps construidas con AI tenían un agujero crítico en el RLS de supabase donde la clave pública permitía a los atacantes vaciar cada tabla en menos de una hora. Las herramientas de AI se envían rápido y omiten la seguridad por defecto.
Lo que reviso y arreglo:
- Seguridad a nivel de fila en supabase: tablas que cualquiera puede leer o modificar
- Claves API y secretos expuestos en tu frontend
- Autenticación rota o ausente
- Usuarios que pueden ver los datos de otros usuarios (BOLA)
- Inyección y los 10 principales problemas de OWASP
- Limitación de tasa, para que nadie pueda sobrecargar tu app
Recibirás un informe en lenguaje sencillo sobre lo que está expuesto y qué tan grave es, clasificado por riesgo, y luego lo bloqueo.
Sobre mí: ingeniero de backend y seguridad, años en producción, encontré y arreglé un error de ejecución remota de código real, y gestiono sistemas con más de un millón de solicitudes al mes.
Envíame el enlace de tu app o una captura de pantalla y te diré qué tan expuesto estás.
Fullstack software engineer
Idiomas
Traducción automática
Traducción automática
¿Cómo sé si mi app está en riesgo siquiera?
Si una herramienta de AI la construyó y nadie revisó la seguridad, casi seguramente lo está. La auditoría lo confirma.
No soy técnico.
Está bien. El informe está en lenguaje sencillo y yo hago las correcciones.
¿Qué es RLS y por qué importa?
Seguridad a nivel de fila. Sin ella, cualquiera con tu clave pública puede leer o modificar toda tu base de datos. Es el agujero número uno en apps construidas con AI.
¿Qué plataformas cubrís?
Backends de supabase y Firebase, y apps de Lovable, Bolt, Replit, Cursor y v0.
¿Puedes seguir vigilando la app después del lanzamiento?
Sí, pregunta por monitoreo mensual.