Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
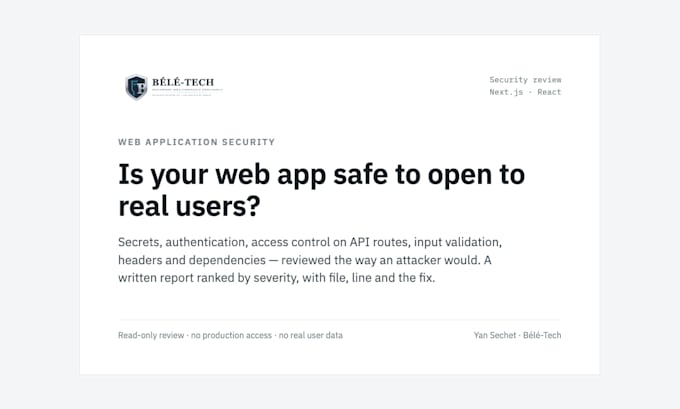
¿Construiste tu app rápidamente con Lovable, Bolt, Cursor o a mano, y ahora vienen usuarios reales? Antes de que lo hagan, que alguien la revise como lo haría un atacante.
LO QUE REVISO
- Secretos en el repositorio y en el historial de Git (.env, claves API, tokens)
- Autenticación y sesiones: cookies, JWT, expiración, revocación
- Control de acceso en rutas API y acciones del servidor: ¿puede un usuario acceder a lo que no le pertenece?
- Validación de entradas e inyección (SQL, XSS, SSRF)
- Encabezados de seguridad, CORS, CSP, limitación de tasa
- Dependencias con vulnerabilidades conocidas
- Manejo de errores: qué se filtra al navegador
LO QUE RECIBES
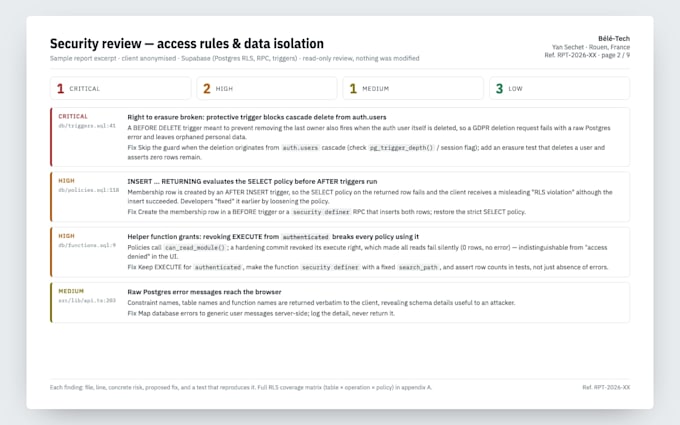
- Un informe escrito clasificado como crítico / alto / medio / bajo, con archivo, línea, riesgo concreto y la solución
- Pasos para reproducir cada hallazgo
- Premium: correcciones entregadas como pull requests que revisas, uno por hallazgo
CÓMO TRABAJO
Solo lectura a menos que pidas correcciones. Sin acceso a producción, sin datos de usuarios reales. Alcance y precio fijos, exclusiones por escrito. Respuestas en 24 horas.
Contexto: manejo una app de datos de salud en producción (Next.js, Postgres, Docker) con cifrado de extremo a extremo, WAF, monitoreo y respaldos probados.
¿No estás seguro de qué paquete te conviene? Envíame el tamaño del repo y la pila, te diré con honestidad.
Supabase RLS App Security Auditor Web Developer
Idiomas
Traducción automática