Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Hacking ético, seguridad web
Realizaré una evaluación de seguridad profesional de aplicaciones web utilizando una metodología estructurada OWASP Top 10 para identificar, validar y documentar las vulnerabilidades de seguridad en tu aplicación web.
Las pruebas incluyen pruebas manuales de seguridad, identificación y validación de vulnerabilidades, análisis de superficie de ataque, evaluación del impacto en la seguridad, recopilación de evidencias y reportes claros con recomendaciones prácticas de remediación.
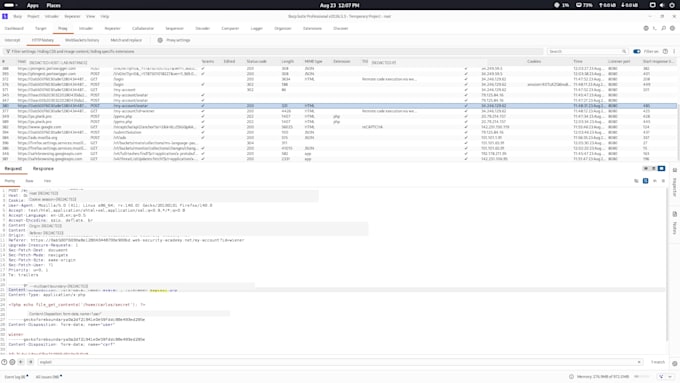
Las pruebas se realizaron en entornos de laboratorio autorizados, entornos aprobados por el cliente y en laboratorios de PortSwigger Web Security Academy. Se utilizó Burp Suite Professional y técnicas de prueba manual para investigar el comportamiento de la aplicación y validar los hallazgos de seguridad.
Dependiendo del paquete seleccionado, recibirás un informe resumen de seguridad, capturas de pantalla anotadas, hallazgos validados, evaluación de riesgos y recomendaciones de remediación accionables.
Me enfoco en pruebas de seguridad responsables, basadas en evidencia, y no realizo pruebas contra sistemas sin la autorización adecuada.



_upzvst.jpg)
Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
HTML y CSS
•
JavaScript
•
PHP
•
Python
•
SQL
Dispositivo:
PC
•
Linux
Traducción automática
¿Qué necesitas de mí para comenzar la evaluación de seguridad?
Necesito la URL del sitio web o aplicación objetivo, el alcance acordado para las pruebas y la autorización por escrito para realizar las pruebas de seguridad. Si se requiere autenticación, proporciona las credenciales necesarias y cualquier limitación relevante del alcance.
¿Qué tipos de vulnerabilidades evalúas?
Pruebo vulnerabilidades comunes en aplicaciones web utilizando una metodología alineada con OWASP Top 10, incluyendo inyección, problemas de autenticación y control de acceso, configuraciones incorrectas de seguridad, XSS, CSRF, vulnerabilidades relacionadas con archivos, SSRF y otras debilidades aplicables dentro del alcance acordado.
¿Realizas pruebas de seguridad manuales?
Sí. La evaluación utiliza técnicas manuales de prueba de seguridad con Burp Suite Professional para investigar el comportamiento de la aplicación, validar vulnerabilidades potenciales y reducir falsos positivos. Se pueden usar herramientas automatizadas cuando sea apropiado, pero los hallazgos se revisan manualmente.
¿Recibiré un informe de seguridad?
Sí. Dependiendo del paquete seleccionado, recibirás un informe resumen de seguridad o un informe detallado que contiene hallazgos validados, evidencias de soporte, información de riesgos y recomendaciones prácticas de remediación.
¿Puedes probar mi sitio web sin autorización?
No. Solo realizo pruebas de seguridad en aplicaciones y sistemas donde el cliente ha proporcionado la autorización adecuada o donde el entorno está específicamente diseñado para pruebas de seguridad, como los laboratorios de PortSwigger Web Security Academy.