Explorar las categorías
Explora
Fiverr Pro
Español
$
USD

Traducción automática
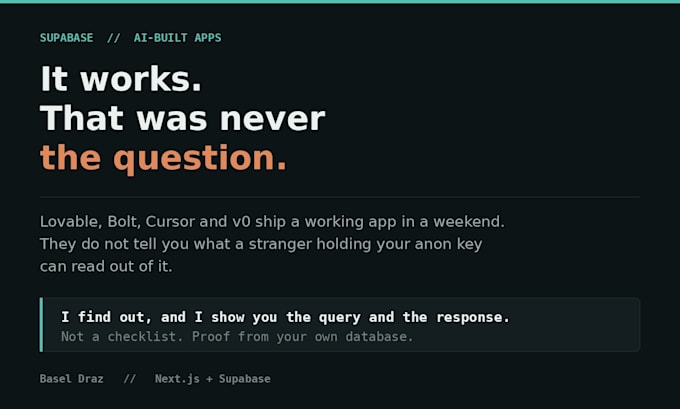
Construido con Lovck clean te lo diré claramente. Lovable, Bolt o Cursor. Funciona. Esa nunca fue la pregunta.
La pregunta es qué puede leer un extraño que tenga tu clave anónima.
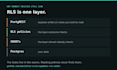
Estas herramientas generan políticas rápidamente y generalmente parecen correctas. Pero RLS es una capa. Debajo está el sistema de permisos de Postgres, encima está PostgREST, y las filtraciones ocurren en las costuras.
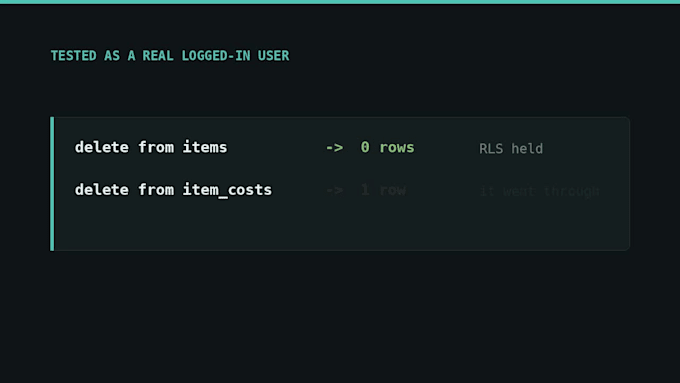
Yo gestiono un POS multitenant en Supabase — 90 migraciones, dinero real a diario. Tres revisiones de seguridad encontraron seis vulnerabilidades reales, todas ellas pasaron las políticas que, tal cual estaban escritas, eran correctas.
LO QUE REVISO
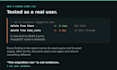
CÓMO LO DEMUESTRO
Inicia sesión como un usuario con privilegios muy bajos desde tu proyecto, ejecuta la consulta y te muestro la respuesta. Cada hallazgo lleva su consulta y su resultado. Después de corregirlo, la misma consulta se ejecuta de nuevo y devuelve algo diferente.
El script de solo lectura que uso es público — ejecútalo tú mismo
Supabase RLS and privilege audits
Idiomas
Traducción automática
Traducción automática
¿Necesitas mi base de datos de producción?
No. Un rol de solo lectura, o una copia de staging con el mismo esquema, es suficiente. Las revisiones leen catálogos, no tus filas. No quiero tu clave de rol de servicio y te pediré que no la envíes. Solo el paquete de Auditoría y Corrección necesita acceso de escritura, y solo para las migraciones listadas en el informe.
No escribí el código yo mismo, lo hizo la IA. ¿Es eso un problema?
En absoluto, y no necesitas entender SQL para usar el informe. La parte superior está escrita en lenguaje sencillo para quien lo aprueba, y las consultas y migraciones están debajo para quien las aplica. Si tú también eres quien las aplica, te guiaré paso a paso.
¿Qué pasa si no encuentro nada?
Entonces el informe dice eso, y tienes una línea base documentada además de la lista de todo lo que se probó. Ejecuta el script público tú mismo antes de ordenar. Si sale limpio, envíame un mensaje y te diré honestamente que no necesitas esto.
¿Esto es solo para Supabase?
Las revisiones son sencillas y funcionan en cualquier base de datos Postgres 15+ que use row level security. Supabase es donde más se necesitan, porque el rol anon y PostgREST exponen cosas que la gente no espera. También firmo un NDA si lo pides, y tus hallazgos nunca aparecen en mi escritura pública.