Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr

Traducción automática
¿Te preocupa PHP2Shell? Revisaré tu configuración de PHP y ayudaré a remediar CVE-2026-109618 y CVE-2026-109619 con actualizaciones de seguridad oficiales o soportadas por el proveedor.
Tengo 7 años de experiencia en desarrollo web, incluyendo PHP, WordPress, Laravel, despliegue en VPS y Docker.
Según tu paquete, yo:
La opción Basic es solo de evaluación. Standard cubre un sitio compatible. Premium añade staging y hasta 2 horas de c)orrecciones de compatibilidad acordadas.
Versiones antiguas de PHP, múltiples sitios y actualizaciones grandes de código requieren una cotización personalizada. Las actualizaciones de hosting compartido pueden depender de tu proveedor. La limpieza de malware y las pruebas de penetración completas no están incluidas. Las mitigaciones temporales no son un reemplazo completo para parchear.
Envíame un mensaje con la URL de tu sitio, el tipo de hosting y la versión de PHP antes de ordenar para confirmar alcance y acceso.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Senior Full Stack Developer, Custom Web Apps and WordPress
Idiomas
Traducción automática
Traducción automática
¿Qué cubre este servicio de PHP2Shell?
Cubre la evaluación y, en los paquetes de parche, la remediación de CVE-2026-109618 y CVE-2026-109619 usando actualizaciones oficiales o soportadas por el proveedor de PHP. El alcance del paquete determina respaldos, pruebas de la aplicación, staging y trabajo de compatibilidad.
¿El paquete Básico incluye la reparación del problema?
No. Las comprobaciones básicas evalúan el tiempo de ejecución de PHP de un sitio y el estado de parches y proporcionan un plan de acción por escrito. Elige Standard o Premium para una actualización acordada, o mándame un mensaje para una oferta personalizada.
¿Soportas WordPress, WooCommerce y Laravel?
Sí, además de aplicaciones PHP personalizadas. Reviso la configuración de hosting, dependencias y acceso necesario antes de confirmar el alcance de la actualización. Grandes tiendas y aplicaciones antiguas pueden requerir una oferta personalizada.
¿Actualizar WordPress o instalar un plugin de seguridad arreglará PHP2Shell?
Actualizar WordPress o añadir un plugin de seguridad por sí solo no parchea el tiempo de ejecución de PHP. Verifico la compilación de PHP que sirve tu sitio y si tu proveedor de hosting ha aplicado los parches relevantes.
¿Se puede deshabilitar una función de PHP en lugar de actualizar?
Cambios de configuración temporales pueden disminuir riesgos específicos, pero no sustituyen por completo los parches de PHP2Shell. Explico la exposición restante y doy prioridad a una actualización oficial o soportada por el proveedor.
¿Qué pasa si uso hosting compartido o una versión antigua de PHP?
En hosting compartido, el proveedor puede controlar las actualizaciones de PHP. Las versiones antiguas requieren revisión de compatibilidad y confirmación de cualquier backport por parte del proveedor. Evalúo las opciones disponibles antes de aceptar un pedido de parche a precio fijo.
¿Mi sitio tendrá tiempo de inactividad o problemas de compatibilidad?
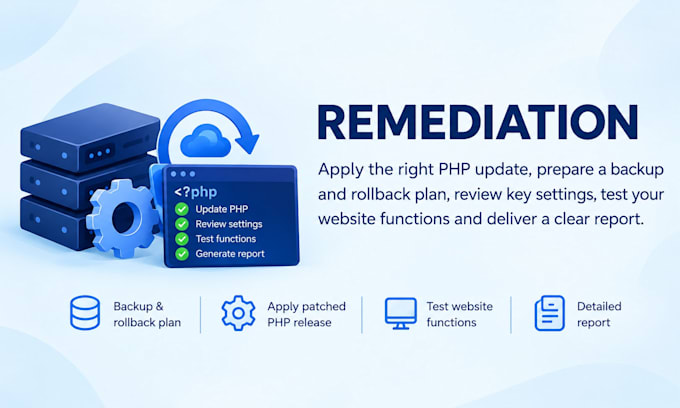
Las actualizaciones pueden requerir un reinicio o ventana de mantenimiento. Prepararé respaldos y pasos de reversión y probaré los flujos acordados. Premium añade staging y correcciones limitadas de compatibilidad. No se puede garantizar cero tiempo de inactividad ni compatibilidad con todo el código heredado.
¿Qué pasa si mi sitio ya está parcheado o ha sido hackeado?
Si ya está parcheado, documentaré la evidencia y evitaré cambios innecesarios. La limpieza de malware y la respuesta ante incidentes son servicios separados; una actualización de PHP por sí sola no puede probar que se haya eliminado una compromisión existente.
¿Qué acceso necesitas?
Dependiendo de tu configuración, puede que necesite acceso temporal de hosting, acceso SSH limitado y una cuenta de administrador o de pruebas del sitio. Confirmo los requisitos en la conversación de pedido. Comparte solo el acceso necesario y revócalo al finalizar.
¿Qué recibiré y qué cuenta como una revisión?
Recibes un informe de hallazgos o cambios, evidencia de parcheo, pruebas acordadas y acciones pendientes. Las revisiones cubren el alcance original. Se excluyen sitios adicionales, nuevas funciones, migraciones grandes, pruebas de penetración completas y licencias pagadas.