Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Analista de Splunk SIEM para monitoreo de SOC y análisis de logs
¿Tienes problemas con Splunk? Configuraré tu Splunk SIEM e investigaré tus registros de seguridad por ti.
Ayudo a pequeñas empresas, equipos de SOC y administradores de IT a que Splunk funcione correctamente, no solo instalado, sino realmente útil.
Lo que haré:
- Instalar y configurar Splunk Enterprise / Splunk Cloud
- Ingesta de datos: Windows, Linux, firewall, AWS, Azure, Active Directory
- Crear índices, sourcetypes y inputs
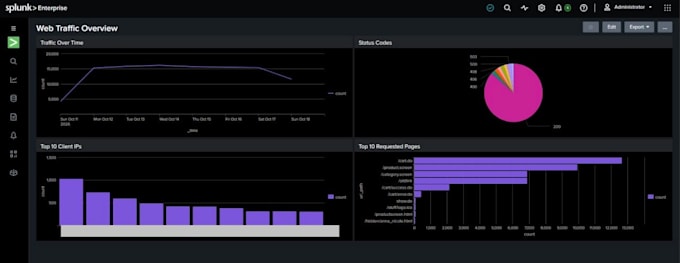
- Construir dashboards, informes y alertas en tiempo real
- Investigar registros sospechosos, inicios de sesión fallidos, malware y ataques de fuerza bruta
- Escribir un informe claro: qué pasó, qué está en riesgo, qué hay que arreglar
¿Por qué yo?
Me enfoco en seguridad, no solo en la configuración. Obtendrás un Splunk limpio, seguro y documentado que tu equipo pueda usar de verdad.
Envíame un mensaje antes de pedir si tienes un entorno grande o una investigación urgente: respondo rápido.
Proveedor de la nube:
Otros
Experiencia:
Instalación
•
Depuración de código
•
Configuración
Recurso de computación en la nube:
Otros
Traducción automática
Qué necesitas para empezar?
Tus datos de acceso a Splunk o detalles del servidor, qué logs quieres monitorizar y qué problema quieres resolver.
¿Trabajas con Splunk Cloud?
Sí, trabajo con Splunk Enterprise y Splunk Cloud.
¿Puedes investigar un hack o una brecha?
Sí. Elige Premium. Envíame tus logs y tu cronología y investigaré y te entregaré un informe completo.