Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Pentester, Ingeniero de Seguridad Ofensiva, Seguridad de Aplicaciones, Desarrollador de Seguridad
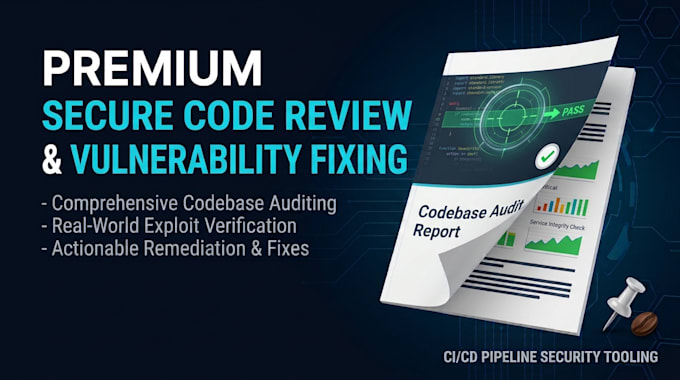
Como Desarrollador seguro y Tester de penetración, audito manualmente tu código fuente para identificar vulnerabilidades explotables y entrego parches limpios que no romperán tu aplicación.
Las herramientas automatizadas de SAST pueden pasar por alto fallos de lógica de negocio y generar falsos positivos. Combino una revisión minuciosa línea por línea con un análisis de seguridad enfocado en toda tu base de código.
Áreas principales de la revisión (incluyendo, pero no limitándose a):
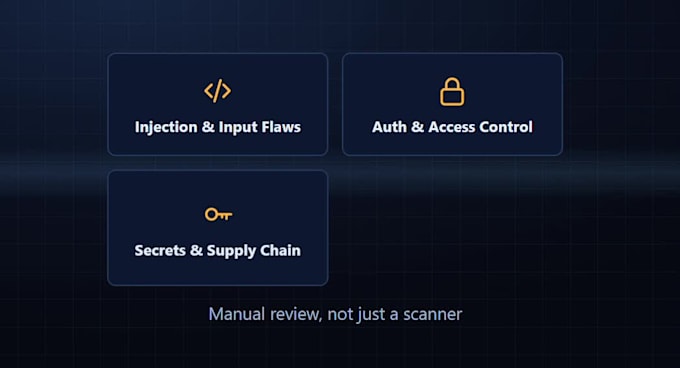
Inyección y fallos de entrada: SQLi, XSS, CSRF, SSRF, inyección de comandos y deserialización insegura.
Autenticación y control de acceso: autenticación rota, manejo débil de JWT/sesiones, IDOR y escalada de privilegios.
Secretos y cadena de suministro: claves de API incrustadas, credenciales expuestas y dependencias de terceros vulnerables.
Lógica y arquitectura personalizadas: manejo de archivos inseguro, condiciones de carrera y configuraciones erróneas de API/base de datos.
Qué recibirás:
Informe de vulnerabilidades claro con puntuaciones CVSS
Exactos números de línea y explicaciones de riesgo en lenguaje claro
Fragmentos de código parchados listos para producción o PR de Git
Envíame tu stack tecnológico y el tamaño de tu repositorio antes de hacer el pedido.

Tecnología de desarrollo:
JavaScript
Traducción automática
¿Qué lenguajes y frameworks de programación soportas?
• • Audito todas las pilas principales de backend, frontend y móvil, incluyendo Python (Django/Flask/FastAPI), JavaScript/TypeScript (Node.js, React, Next.js), PHP (Laravel), Java/Kotlin, C#/.NET, Go y Ruby. Envíame tu stack si quieres confirmar antes de pedirlo.