Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Necesitas una revisión de seguridad independiente antes de un lanzamiento, una auditoría o una revisión de seguridad para un cliente? Soy un tester de penetración en aplicaciones web certificado en OSCP y cazador de bug bounty. Pruebo tu app a mano, como lo haría un atacante. No solo un informe de escáner.
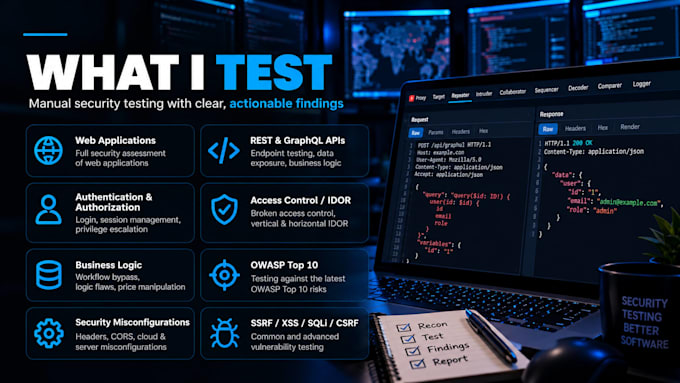
LO QUE PRUEBO (solo el alcance acordado)
CÓMO TRABAJO
Reconocimiento y mapeo de superficie de ataque, luego pruebas manuales en Burp Suite, después valido cada hallazgo para eliminar falsos positivos y finalmente reporto.
LO QUE OBTIENES
Un informe con hallazgos validados, su severidad, endpoint afectado, pasos para reproducir, evidencia y cómo solucionarlo. Si no encuentro nada explotable en el alcance, recibes un resumen de lo que se probó.
PARA QUIÉN ES
Equipos SaaS, startups, desarrolladores, creadores de API y pequeñas empresas.
LO QUE NECESITO
URL objetivo, alcance, cuentas de prueba y documentación de API (si las hay).
SÓLO PRUEBAS AUTORIZADAS
Debes ser dueño del objetivo o tener permiso escrito para probarlo. No se permiten DoS ni pruebas destructivas.
Envíame primero tu alcance por mensaje.


Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Mac
•
Linux
Traducción automática
¿Qué necesitas de mí para empezar?
La URL objetivo, los dominios o endpoints en alcance, cuentas de prueba (idealmente 2 por rol), documentación de API o colección de Postman si las tienes, y confirmación de que eres dueño o tienes permiso para probar el objetivo.
¿Puedes probar mi API?
Sí. Pruebo APIs REST y GraphQL en busca de autorización rota (IDOR/BOLA), fallos de autenticación, inyección, exposición excesiva de datos y problemas de rate-limiting. Un archivo Swagger/OpenAPI o colección de Postman me ayuda a cubrir más.
¿Puedes probar una aplicación protegida por login?
Sí, y la mayoría de los problemas graves están detrás del login. Proporciona cuentas de prueba. Para pruebas de control de acceso, dos cuentas por rol me permiten verificar si un usuario puede acceder a los datos de otro usuario.
¿Proporcionas un informe?
Sí. Cada pedido incluye un informe. Cada hallazgo validado tiene una severidad, la URL o endpoint afectado, pasos para reproducir, evidencia y guía de remediación.
¿Es esto una prueba manual o un escaneo automatizado?
Es manual. Puedo usar herramientas para reconocimiento y descubrimiento, pero investigo y valido los hallazgos a mano en Burp Suite. No obtendrás una exportación en crudo del escáner.
¿Puedes probar entornos de staging?
Sí, y lo recomiendo. La etapa de staging me permite probar más a fondo sin riesgo para datos de producción o usuarios reales.
¿Qué pasa si no encuentro vulnerabilidades?
No garantizo los hallazgos; eso depende de tu app y del alcance. Si no se encuentra nada explotable, aún así recibes un informe que lista lo que se probó, lo cual es una evidencia útil de tu postura de seguridad.
¿Necesitas autorización para probar?
Sí, siempre. Debes ser dueño del objetivo o tener permiso escrito del propietario. No pruebo sitios de terceros, ni hago DoS, pruebas destructivas ni nada fuera del alcance acordado.