Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Analista de Seguridad en Tecnologías de la Información
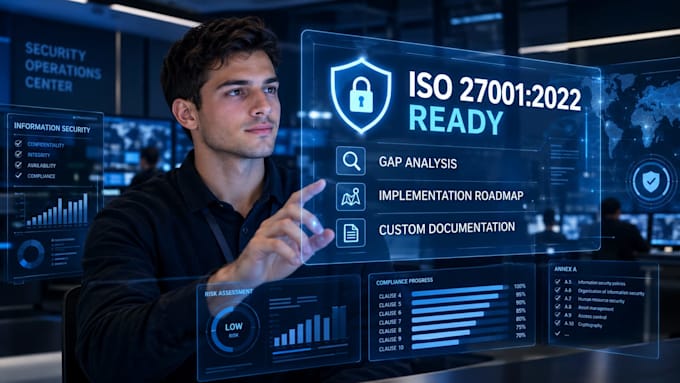
¿Estás preparándote para la certificación ISO 27001:2022 o buscas fortalecer el Sistema de Gestión de Seguridad de la Información (SGSI) de tu organización?
Como un Auditor Líder / Implementador ISO 27001 certificado y con experiencia práctica en ciberseguridad empresarial (protección de endpoints, DLP, control de acceso e infraestructura de TI), ofrezco consultoría estructurada, práctica y lista para auditorías, adaptada a las necesidades de tu negocio.
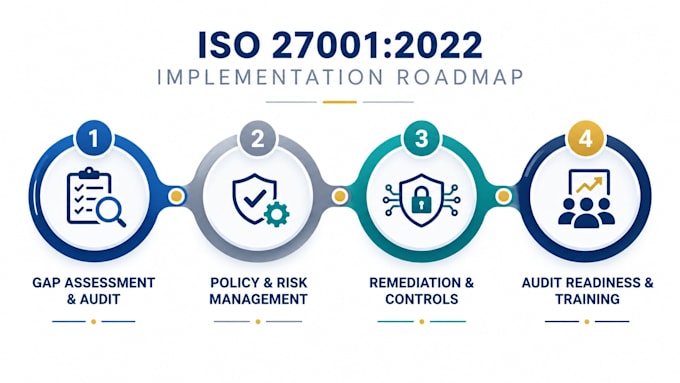
Esto es lo que puedo ayudarte a lograr:
¿Por qué elegir este servicio?
Por favor, contáctame antes de hacer tu pedido para que podamos discutir tus necesidades específicas.
Traducción automática
¿Proporcionas certificación ISO 27001 real?
No, los certificados oficiales ISO 27001 solo pueden ser emitidos por un Organismo de Certificación acreditado (CB). Yo te ayudo a preparar tu organización, documentación y controles para que pases la auditoría oficial sin problemas.
¿Puedes personalizar la documentación según el tamaño de mi empresa?
Por supuesto. Adapto todas las políticas y marcos de evaluación de riesgos para ajustarlos al tamaño operativo, infraestructura y requisitos de tu industria.
¿Qué necesitas de mí para empezar?
Una breve descripción de tu configuración actual de TI, las políticas de seguridad existentes (si las hay) y el alcance de tu SGSI objetivo.