Explorar las categorías
Español
$
USD
Conéctate con tu IA
No estás seguro de qué debe hacer tu equipo cuando ocurre un incidente de seguridad? Obtén un playbook de respuesta a incidentes listo para usar en Notion, para que todos sepan quién hace qué y cuándo.
Creado por un graduado en ciencias de la computación e ingeniería con entrenamiento práctico en SOC/IR (simulación virtual de trabajo en Commonwealth Bank, laboratorio SOC).
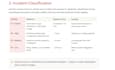
BÁSICO: conceptos básicos esenciales: criterios de activación, matriz de severidad P1-P4, roles, pasos de triaje y contención.
ESTÁNDAR (el más popular): el playbook completo:
Matriz de severidad, roles, triaje, manejo de evidencia, contención
Plan de comunicaciones fuera de banda y hoja de contactos
Referencia regulatoria (GDPR, HIPAA, CERT-In, UK GDPR, PIPEDA, PDPA, NIS2 y más)
Recuperación, revisión post-incidente, plantillas de comunicación
Anexo rápido de ransomware
Base de datos de registro de incidentes
Mapeo ISO 27001 / SOC 2 (referencia)
PREMIUM: Estándar, personalizado con tus roles, niveles de severidad y un plan RACI/escalamiento.
Ideal para startups, pequeños equipos de seguridad y consultores.
Solo referencia inicial, no asesoramiento legal ni garantía de cumplimiento. Confirma con tu propio asesor legal o auditor.


Informa al freelancer cualquier preferencia o inquietud que tengas con respecto al uso de herramientas de IA en la finalización y/o entrega de tu pedido.
Traducción automática
¿Podré editar la plantilla después de recibirla?
Sí, completamente editable una vez duplicada.
¿Necesito un plan de Notion de pago?
No, el plan gratuito funciona bien.
¿Está basado esto en un marco de cumplimiento específico?
Sí — alineado con NIST SP 800-61r2 e incluye mapeo de controles ISO 27001/SOC 2.
¿Cómo se entrega esto?
Enlace duplicado de Notion, listo al instante.
¿Encontraste un mapeo que no encaja con la versión de tu framework?
Envíame un mensaje y lo actualizaré
¿Cuál es la diferencia entre los paquetes?
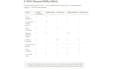
Las básicas cubren lo esencial de respuesta (activación, severidad, roles, triage, contención). La estándar añade manejo de evidencia, referencia regulatoria, recuperación, plantillas de comunicación y un rastreador de trabajo. La premium añade mapeo de cumplimiento y una expansión completa de severidad, escalamiento y RACI.
¿El mapeo de cumplimiento está certificado por auditoría?
No. El mapeo de ISO 27001:2022 y SOC 2 es una referencia verificada para acelerar tu preparación, no una garantía de certificación. Siempre confirma los mapeos finales de controles con tu propio auditor antes de presentarlos como evidencia de auditoría.
¿Los plazos regulatorios están garantizados legalmente?
No. Las ventanas de reporte para GDPR, CERT-In, PIPEDA y otros se proporcionan como referencia inicial y se verifican en el momento de redactar, pero cambian. Confirma las obligaciones actuales con tu asesor legal antes de confiar en ellas.
¿Ofrecen revisiones?
Sí, las revisiones por paquete están listadas en la tabla de precios. Envíame un mensaje primero si necesitas algo fuera de la personalización estándar, como una versión específica para una industria.


