Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
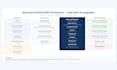
Tu SIEM debe reducir incidentes, no multiplicarlos. Despliego nuevos espacios de trabajo de Microsoft Sentinel y soluciono los existentes que inundan a los analistas con ruido o gastan el presupuesto en la ingestión.
Lo que hago: revisiones de salud (reglas silenciosas, incidentes duplicados de Defender XDR, coste de ingestión por tabla y fuente), reglas analíticas KQL personalizadas mapeadas a MITRE ATT&CK con mapeo completo de entidades, ajuste de falsos positivos con listas de vigilancia en lugar de desactivar reglas, playbooks de Logic Apps para enriquecimiento y contención, y despliegues completos desde cero con conectores, workbooks y entrega documentada.
Cada regla se valida frente a ataques simulados antes de la entrega, y todo se entrega como plantillas ARM en Git para que tu equipo pueda revisar y revertir.
Antecedentes: certificado AZ-500, 2 años en Azure Security Premier Support manejando casos de Sentinel y Defender con equipos de productos de Microsoft. No se realiza ningún cambio en producción sin tu aprobación por escrito. NDA bienvenido.


Proveedor de la nube:
microsoft azure
Experiencia:
Depuración de código
•
Configuración
Recurso de computación en la nube:
Grupos de seguridad
Traducción automática
¿Qué acceso necesitas?
Sentinel Reader para la revisión de salud. Colaborador en el grupo de recursos de Sentinel solo cuando apruebes los cambios por escrito.
¿Qué fuentes de registro puedes conectar?
Entra ID, Defender XDR, Office 365, Defender for Cloud y firewalls como Palo Alto o Fortinet a través de CEF/AMA. Otras fuentes a solicitud.
¿Esto aumentará mi factura de Azure?
Sin sorpresas. Dimensiono el nivel de compromiso, configuro la retención de tablas y añado una alerta de volumen diaria para que el coste de ingestión sea predecible.


