Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
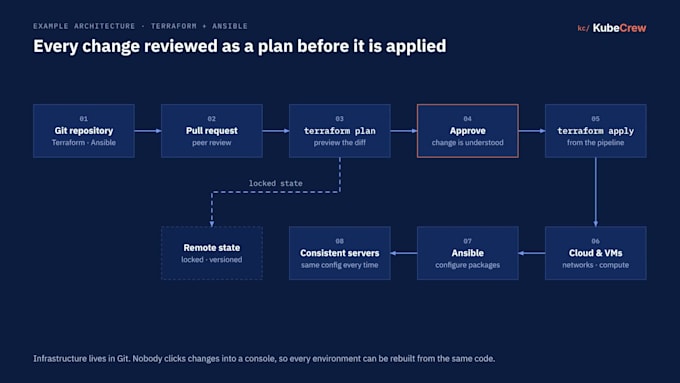
Hacer cambios en la consola de la nube funciona hasta que nadie recuerda qué cambió. Pondré tu infraestructura en Git, para que cada cambio sea revisado como un plan antes de aplicarlo.
Lo que obtienes:
Módulos de Terraform para redes, cómputo y bases de datos
Estado remoto, versionado y bloqueado
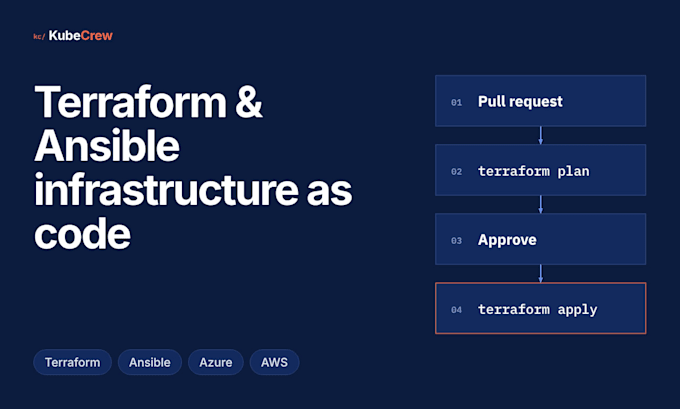
plan de terraform publicado en cada pull request
Aplicar solo desde la pipeline, tras aprobación
Roles de Ansible para que cada servidor tenga la misma configuración
Detección de drift que señala cambios en la consola
Docs que tu equipo puede seguir
Nubes: Azure y AWS. CI: GitHub Actions, GitLab CI, Azure DevOps
Cómo trabajo:
1. Entender: qué existe hoy y qué no debe romperse
2. Planificar: una secuencia clara con compensaciones visibles
3. Dejarlo mantenible: módulos que tu equipo pueda ampliar
Seguridad: solo uso acceso de menor privilegio que tú crees para mí. Los archivos de estado y secretos se quedan en tu cuenta.
No estás seguro de qué paquete te conviene? Envíame un mensaje con qué tienes hoy antes de ordenar.

Herramientas:
Docker
•
GitLab
•
GitHub
•
CircleCI
•
BitBucket
Framework:
npm
•
Terraform
•
Pulumi
•
Ansible
•
Cocinero
Lenguaje de programación:
Bash
•
Python
•
Golang
•
Powershell
•
Otros
Experiencia:
Instalación
•
Migración
•
Configuración
Traducción automática
¿Puedes llevar mis recursos existentes a Terraform?
Sí, con la importación extra. Los importo al estado y verifico que el plan de Terraform no muestre cambios antes de aplicar cualquier cosa.
¿Dónde vive el estado?
En tu cuenta: un contenedor de Azure Storage o un bucket de S3, con bloqueo. Nada se guarda de mi lado.
¿Necesito Ansible?
Solo si ejecutas VMs. Para servicios gestionados y contenedores, Terraform por sí solo suele ser suficiente.
¿Aplicar romperá producción?
Cada cambio se muestra primero como un plan y se aplica solo después de tu aprobación. Los cambios riesgosos van a staging primero.