Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Penetration tester, consultor de AppSec y ciberseguridad
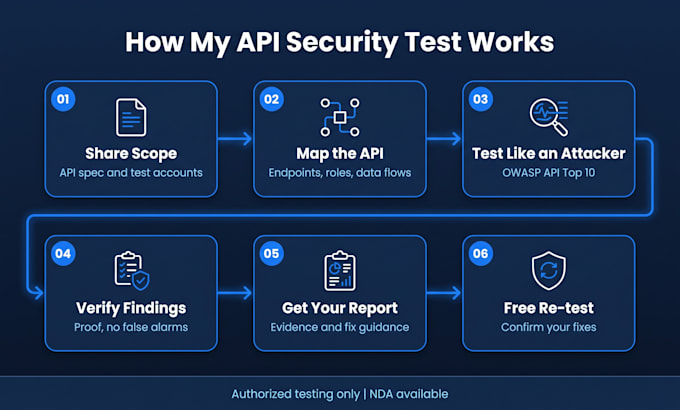
Las APIs son la forma más común en la que los atacantes acceden a tus datos. pruebo tu API REST o GraphQL tal como lo haría un atacante real, y luego te entrego un informe claro en el que tus desarrolladores pueden actuar.
QUÉ PRUEBO (OWASP API Security Top 10)
Autorización defectuosa a nivel de objeto y de función (BOLA/IDOR)
Fallos de autenticación, JWT y tokens
Exposición excesiva de datos y asignación masiva
Falta de limitación de tasas y abuso de recursos
Problemas de inyección y validación de entradas
Desconfiguración de seguridad y puntos finales expuestos
Introspección GraphQL, profundidad y abuso de lotes
LO QUE OBTIENES
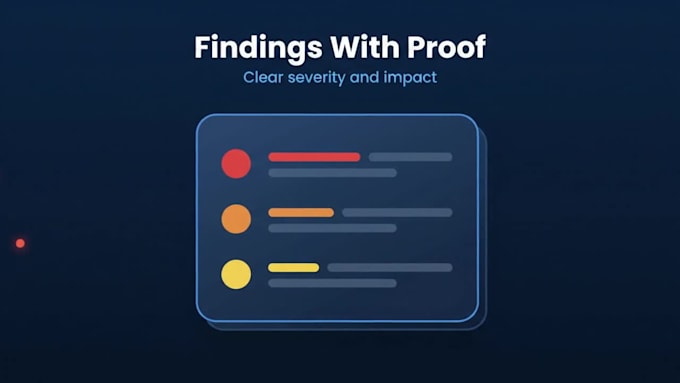
Informe técnico con pruebas de solicitud/respuesta para cada hallazgo
Calificación de riesgo CVSS y guía de solución paso a paso
Resumen ejecutivo para la dirección
Nueva prueba gratuita de los problemas corregidos (Estándar y Premium)
HERRAMIENTAS
Burp Suite, Postman, OWASP ZAP, ffuf, jwt_tool, además de pruebas manuales.
SOBRE MÍ
Maestría en Seguridad de la Información, más de 3 años de experiencia, evaluadas más de 100 aplicaciones web y APIs, exlíder de equipo SOC. Completé entrenamiento en pruebas de penetración de API (APIsec University). Certificaciones: eJPT, PEH, Security+.
SÓLO PRUEBAS AUTORIZADAS
Solo pruebo APIs que posees o para las que tienes permiso de prueba. NDA disponible.
Envíame un mensaje antes de ordenar para confirmar el alcance.


Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
.Net
•
C#
•
Django
•
JavaScript
•
Node.js
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Teléfono móvil Android
Traducción automática
¿Necesitas permiso antes de realizar las pruebas?
Sí. Solo pruebo APIs que posees o para las que tienes autorización escrita para probar, y te enviaré un breve formulario de alcance antes de empezar.
¿Qué necesitas de mí?
Un archivo OpenAPI/Swagger o una colección de Postman, la URL base y cuentas de prueba para cada rol de usuario.
¿La prueba romperá mi API?
Las pruebas son no destructivas por defecto. Recomiendo un entorno de staging y acordamos límites de tasa y ventanas de tiempo primero.
¿Pruebas GraphQL?
Sí: introspección, profundidad de consultas, batch y comprobaciones de autorización.
¿Qué incluye el informe?
Hallazgos con severidad, evidencia, impacto y pasos para corregir, además de un resumen ejecutivo en Estándar y Premium.
¿Mis datos son confidenciales?
Sí. NDA disponible a petición, y todos los datos de la prueba se eliminan tras la entrega.