Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Penetration tester, consultor de AppSec y ciberseguridad
¿Tu aplicación web es realmente segura? La pruebo como lo haría un atacante real, y luego te entrego un informe claro sobre el que tus desarrolladores pueden actuar.
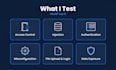
QUÉ PRUEBO (OWASP Top 10)
- Control de acceso roto e IDOR
- Inyección (SQLi, XSS, inyección de comandos)
- Fallos de autenticación y de sesión
- Configuración de seguridad incorrecta
- Lógica de negocio y problemas de subida de archivos
- Exposición de datos sensibles
LO QUE OBTENDRÁS
- Informe técnico con capturas y pruebas para cada hallazgo
- Calificación de riesgo CVSS y guía de corrección paso a paso
- Resumen ejecutivo para la dirección
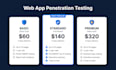
- Reprueba gratuita de las vulneraciones corregidas (Estándar y Premium)
HERRAMIENTAS
Burp Suite, OWASP ZAP, Nmap, SQLMap, ffuf, y pruebas manuales.
SOBRE MÍ
Maestría en Seguridad de la Información, más de 3 años de experiencia, 100+ aplicaciones web y APIs evaluadas, exlíder de equipo SOC. Certificaciones: eJPT, PEH, Security+.
SOLAMENTE PRUEBAS AUTORIZADAS
Solo pruebo aplicaciones que tú posees o para las que tienes permiso escrito para probar. NDA disponible.
Envíame un mensaje antes de encargar para confirmar el alcance.


Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Teléfono móvil Android
Traducción automática
¿Necesitas permiso antes de realizar las pruebas?
Sí. Solo pruebo aplicaciones que posees o para las que tienes autorización escrita, y te enviaré un formulario de alcance breve antes de empezar.
¿La prueba rompe mi aplicación?
La prueba por defecto es no destructiva. Recomiendo un entorno de staging y acordamos las ventanas de tiempo primero.
¿Qué incluye el informe?
Hallazgos con severidad, evidencia, impacto y pasos para corregir, además de un resumen ejecutivo en Estándar y Premium.
¿Explotas vulnerabilidades?
Solo para demostrar el impacto de forma segura, sin destrucción de datos ni denegación de servicio.
¿Mis datos son confidenciales?
Sí. NDA disponible a petición, y todos los datos de la prueba se eliminan tras la entrega.
¿Pruebas APIs y apps móviles?
Las APIs que soportan la app web están incluidas. Pruebas dedicadas de API y móvil son servicios independientes.


