Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero DevOps y DevSecOps en AWS, Kubernetes
¿Te preocupa que hackers roben tu código o inserten malware en tus imágenes de Docker?
Muchos desarrolladores crean pipelines CI/CD rápidos, pero olvidan asegurarlos. Como Ingeniero DevSecOps, integraré la seguridad directamente en tu proceso de despliegue sin ralentizarte.
Lo que haré por ti:
¿Por qué elegirme?
Soy un Ingeniero DevSecOps dedicado con experiencia práctica asegurando entornos en la nube (AWS) y clusters de Kubernetes. No solo construyo pipelines; construyo pipelines seguros.
¡Hablemos! Envíame un mensaje con tu configuración actual antes de hacer el pedido.
️HERRAMIENTAS
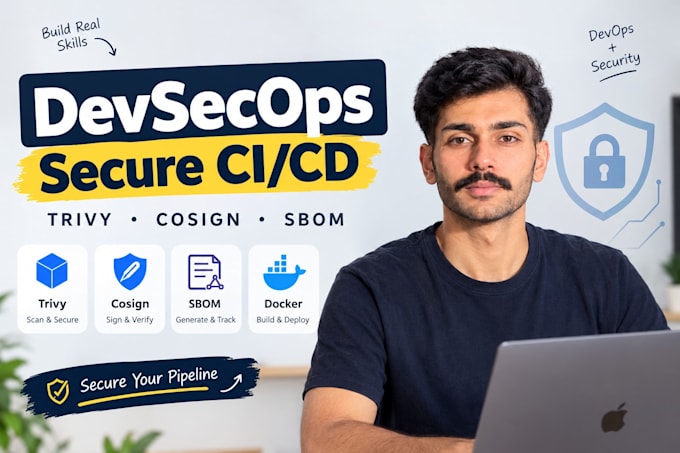
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Herramientas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Otros
Marcos:
Terraform
•
Ansible
Lenguaje de programación:
Bash
•
C
•
Python
Experiencia:
Instalación
•
Desarrollo
•
Configuración
Traducción automática
¿Esto ralentizará mis despliegues?
No. Los escaneos de seguridad se ejecutan en paralelo cuando es posible, y ajusto los umbrales para que coincidan con tu tolerancia al riesgo. La mayoría de las canalizaciones añaden solo de 2 a 4 minutos al proceso de build.
Ya tengo una canalización de CI/CD. ¿Puedes agregarle seguridad?
Sí. Integro Trivy, Cosign, SBOM y Gitleaks en tus pipelines existentes de GitHub Actions, GitLab CI o Jenkins.
¿Trabajas con repositorios privados?
Sí. Añádeme como colaborador o proporciona acceso temporal. Firmo un NDA si lo solicitas.
¿Qué pasa si no uso Docker o Kubernetes?
El pipeline aún funciona. Escaneo código fuente, dependencias y artefactos incluso sin contenedores. Contáctame con tu stack y lo confirmaré.
¿Qué herramienta de CI/CD debería elegir?
Si aún no decides, recomiendo GitHub Actions por su simplicidad o GitLab CI por seguridad integrada. Te asesoraré según tu stack actual.
¿Recibiré el código fuente y los archivos de configuración?
Sí. Cada archivo del pipeline, configuración de escaneo y documentación te será entregada, tú eres el dueño de todo.
¿Qué pasa si algo se rompe después de la entrega?
La versión premium incluye 7 días de soporte post-entrega. Para Basic y Standard, ofrezco una corrección gratuita dentro de los 3 días posteriores a la entrega.
