Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Consultor de ciberseguridad especializado en SIEM y cumplimiento
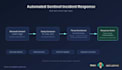
Automatiza la respuesta a incidentes de Microsoft Sentinel con una pipeline funcional de Azure Logic Apps, creada para ti, desplegada por ti.
Los incidentes se acumulan, los datos de las entidades permanecen enterrados en JSON, y la triage manual consume el tiempo de tu equipo. Crearé una automatización con Logic App que convierte un incidente real de Sentinel en una respuesta automatizada: extracción de entidades, enriquecimiento opcional con threat-intel, y una acción de notificación o ticket.
Lo que obtienes:
Cómo funciona:
Indícame tus tipos de entidad y la acción objetivo (Teams, email, webhook o plataforma de tickets). Construyo y pruebo la pipeline, luego entrego la plantilla junto con la documentación.
Nota de alcance:
Esto entrega una plantilla para TU entorno. Nunca requiero acceso a tu workspace de Sentinel en vivo ni credenciales.
Antecedentes:
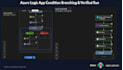
Automatización práctica con Sentinel y Logic Apps, enriquecimiento con VirusTotal, lógica condicional de respuesta, e integraciones API autenticadas con OAuth, probadas de extremo a extremo contra una instancia en vivo de ServiceNow.
Primero envíame un mensaje si no estás seguro de qué paquete es el adecuado.


Proveedor de la nube:
microsoft azure
Traducción automática
¿Necesitas acceso a mi workspace de Sentinel o herramientas de seguridad?
No. Construyo y pruebo con datos de muestra realistas, y luego entrego una plantilla y guía de configuración para que puedas implementarla en tu propio entorno. Nunca necesito credenciales ni acceso en vivo a tu tenant.
¿Ya debo tener Sentinel configurado para solicitar esto?
Ayuda, pero no es obligatorio. Si aún estás planificando tu despliegue, puedo construir la plantilla con formas estándar de incidentes y entidades de Sentinel para que esté lista cuando tú lo estés.
¿Premium menciona una integración personalizada con plataforma — eso incluye ServiceNow específicamente?
ServiceNow es un ejemplo probado (probado de extremo a extremo, incluyendo creación real de tickets). Para otra plataforma, investigaré y adaptaré el mismo patrón OAuth a tu API objetivo como parte de la entrega Premium.
¿Qué pasa si mi plataforma objetivo no usa OAuth?
La mayoría de las APIs modernas sí, pero si la tuya usa otro método de autenticación (API key, Basic Auth, etc.), indícalo en los detalles de tu pedido para que pueda planificar en consecuencia — esto puede afectar el tiempo de entrega.
¿Esto funcionará específicamente con Microsoft Sentinel, o también con otros SIEM?
Este trabajo está diseñado específicamente para la estructura de incidentes y entidades de Microsoft Sentinel y Azure Logic Apps. No es una solución genérica compatible con otros SIEM.
¿Puedes personalizar el umbral de severidad o los tipos de entidad?
Sí — esto se discute durante tu llamada de alcance y se refleja en la plantilla entregada. Los niveles Standard y Premium incluyen esta personalización por defecto.
¿Incluye esto el costo de recursos de Azure (Logic Apps, conectores, etc.)?
No — este trabajo cubre solo la construcción y entrega. Los costos de ejecución en Azure (ejecuciones de Logic Apps, conexiones API, uso de API de terceros como VirusTotal) se facturan directamente a ti por Microsoft o el proveedor correspondiente, aparte de este trabajo.
¿Qué pasa si tengo problemas al desplegar la plantilla por mi cuenta?
Cada paquete incluye revisiones dentro de su alcance (ver detalles del paquete) para solucionar problemas con la plantilla entregada. Para soporte continuo más allá de eso, podemos discutir un acuerdo separado.
¿Necesitarás detalles sobre mi organización o configuración de seguridad?
Solo lo necesario para definir correctamente el alcance de la construcción (tipos de entidad, plataforma objetivo, preferencias de severidad) — nada sobre tus incidentes, usuarios o infraestructura reales. Construyo con datos de muestra realistas, no con tu entorno en vivo.
¿Cuál es tu experiencia con Sentinel y Logic Apps?
Poseo certificaciones CySA+ y CASP, y experiencia práctica en construir y probar automatizaciones con Sentinel integradas en Logic Apps, incluyendo extracción real de entidades, enriquecimiento con threat-intel, e integraciones API autenticadas con OAuth contra una instancia en vivo de ServiceNow.


