Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Administrador de sistemas Linux y Windows, Docker, Ansible
Tu nuevo VPS viene abierto por defecto: inicio de sesión con contraseña habilitado, root expuesto, sin firewall, sin protección contra bots que escanean internet en busca de servidores débiles.
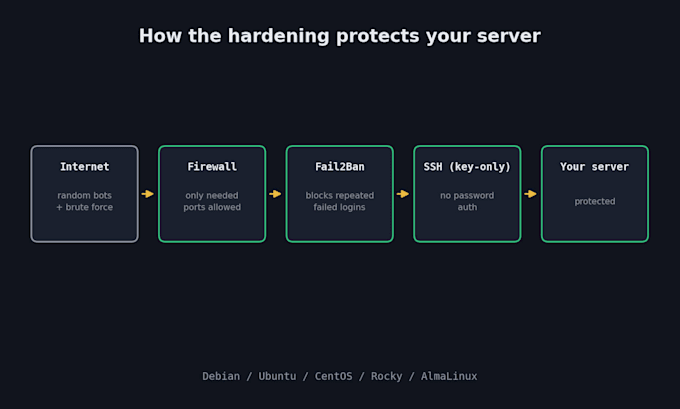
Endurezco tu servidor Linux (Debian, Ubuntu, CentOS, Rocky o AlmaLinux) contra los ataques automatizados más comunes.
Lo que obtienes (por paquete):
- SSH restringido solo a inicio de sesión con clave, inicio de sesión de root deshabilitado
- Firewall configurado solo para el tráfico que necesitas
- Fail2Ban bloqueando intentos fallidos repetidos
- Actualización completa del sistema (Estándar y Premium)
- Informe escrito de cada cambio (Estándar y Premium)
- Escaneo de puertos con nmap para confirmar que no hay nada inesperado expuesto (Premium)
Para desarrolladores, pequeñas empresas y autoalojadores que acaban de rentar un VPS y quieren asegurarlo antes de desplegar algo importante.
No incluido: arreglos a nivel de aplicación, respuesta a incidentes en servidores ya hackeados, trabajo en políticas SELinux en distros de la familia RHEL, servidores Windows.
Se requiere acceso SSH root/sudo antes de comenzar.


Servidor:
Servidor privado virtual
•
Otros
Sistema operativo:
Linux
Traducción automática
¿Necesitas acceso root a mi servidor?
Sí, acceso SSH funcional con privilegios de root o sudo. No necesito contraseñas de otras cuentas, solo acceso al servidor.
¿Esto afectará mi sitio web o aplicación?
No, si funciona correctamente. Solo endurezco la capa del sistema operativo (SSH, firewall, Fail2Ban), no tu código de aplicación ni la base de datos.
¿Soportas CentOS, Rocky Linux o AlmaLinux?
Sí, para SSH, firewall y Fail2Ban. Aún no configuro políticas SELinux en estas distros, envíame un mensaje primero si necesitas eso.
Mi servidor ya fue hackeado, ¿puedes ayudar?
Este servicio es para endurecimiento preventivo, no respuesta a incidentes. Envíame un mensaje antes de ordenar para orientarte correctamente.
¿Qué pasa si quedo bloqueado después de los cambios?
Pruebo el acceso SSH antes de entregar para asegurarme de que no quedes bloqueado, y documento la configuración original para revertir si es necesario.
¿También puedes arreglar errores en mi aplicación?
Eso está fuera del alcance de este servicio. Envíame un mensaje y puedo cotizarlo por separado si tiene sentido.
¿Cuánto tiempo se tarda?
El tiempo de entrega está listado por paquete (2-3 días), pero el trabajo práctico suele tomar de 1 a 3 horas una vez que tengo acceso.