Integraré el escaneo de vulnerabilidades de trivy en tu ci cd

Parte de la información se ha traducido automáticamente.

Ucrania

Hablo Ucraniano, Ruso, Inglés

Ingeniero de DevSecOps

Ingeniero de DevOps y estudiante de ciberseguridad con enfoque en automatización de infraestructura nativa en la nube, metodologías GitOps y entrega confiable de software. Tengo experiencia práctica e...
Acerca de este Servicio

Protege tu pipeline de CI/CD con escaneo automatizado de vulnerabilidades

¿Estás desplegando contenedores vulnerables? La seguridad no debe ser una idea de último momento ni un cuello de botella. Integraré herramientas automatizadas de DevSecOps directamente en tus pipelines de CI/CD para que puedas detectar vulnerabilidades antes de que lleguen a producción.

Como ingeniero de confiabilidad de sitios en práctica, me enfoco en una integración sin problemas. Construyo pipelines de seguridad que los desarrolladores realmente quieren usar, sin interrumpir tu flujo de despliegue.

Lo que puedo hacer por ti:
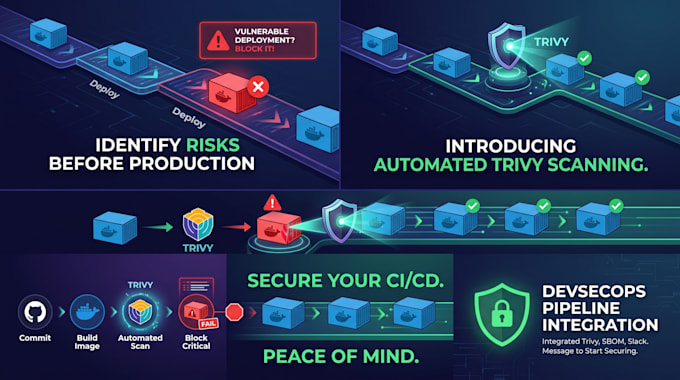
  • Escaneo automatizado: Integrar Trivy en tus acciones de GitHub o CI de GitLab para escanear imágenes Docker, IaC (Terraform) y manifiestos de Kubernetes en cada compilación.
  • Generación de SBOM: Automatizar la creación de Software Bill of Materials (SBOM) usando Trivy para mantener la transparencia en tu cadena de suministro de software.
  • Notificaciones instantáneas: Configurar integraciones personalizadas de webhook para enviar alertas críticas de vulnerabilidades directamente a tus canales de Slack.
  • Optimización del pipeline: Asegurar que las verificaciones de seguridad sean rápidas y no bloqueen tu proceso diario de desarrollo.


Herramientas:

Docker

•

GitLab

•

Jenkins

•

GitHub

•

BitBucket

Marcos:

Terraform

Proveedor de la nube:

Amazon Web Services

•

Google Cloud Platform

Lenguaje de programación:

Python

Experiencia:

Instalación

•

Desarrollo

•

Configuración

Etiquetas relacionadas